
WebアプリケーションとAPIの保護(WAAP)とは
WebアプリケーションおよびAPI保護(WAAP)とは、APIとWebアプリケーションに起因するセキュリティリスクを軽減するために連携する、統合された一連のセキュリティサービスを指します。
WAAPの意味
WAAPソリューションは、脆弱性の悪用、ボット、自動化された攻撃、サービス拒否、詐欺や不正利用、安全でないサードパーティAPI連携に起因するアプリケーションセキュリティリスクから保護します。
統合されたセキュリティ制御により、組織は実用的なインサイトを活用して可視性を高め、特定の攻撃を阻止するとともに、複数の脅威ベクトルにまたがる組織的な脅威キャンペーンを特定できます。
Buu Lamが、WAAPとは何か、どのような課題を解決するのか、そしてWAAPをどのように活用できるのかをBrightboard Lessonで解説します。
APIとAPIゲートウェイとは
アプリケーションプログラミングインターフェース(API)は、現代のIT環境でユーザー、アプリケーション、サービスを相互に接続する最も一般的な手段です。現代のアプリの多くはAPIを使用して構築されています。APIは、アプリケーションやサービス間の通信を可能にし、リクエストとレスポンスを通じて製品やサービス間のやり取りを実現するソフトウェアインターフェースです。しかし、APIが増えるほど、攻撃対象領域も拡大します。APIの普及が進み、マイクロサービスアーキテクチャ全体に分散するようになると、スケーラビリティとセキュリティを確保するための追加インフラストラクチャが必要になります。
マイクロサービスベースのアプリケーションでは、APIゲートウェイがシステムへの単一のエントリーポイントとして機能し、リクエストのルーティング、合成、ポリシーの適用を担います。一部のリクエストは適切なバックエンドサービスにルーティングするだけで処理し、それ以外のリクエストは複数のバックエンドサービスを呼び出して、その結果を集約することで処理します。
APIゲートウェイには、一般的な脅威からAPIを保護するセキュリティ機能も組み込まれています。また、APIのアクセス制御、認証、認可の管理など、重要なセキュリティ機能を提供し、認証および認可されたユーザーのみがAPIにアクセスできるようにします。
APIゲートウェイは、Kubernetesクラスターの前段にロードバランサー(マルチクラスターレベル)として、クラスターのエッジにIngressコントローラー(クラスターレベル)として、またはクラスター内にサービスメッシュ(サービスレベル)としてデプロイできます。Kubernetesクラスターのエッジまたはクラスター内にAPIゲートウェイをデプロイする場合は、KubernetesネイティブのツールをAPIゲートウェイとして使用することがベストプラクティスです。このようなツールはKubernetes APIと緊密に統合され、YAMLをサポートしており、標準のKubernetes CLIを使用して設定できます。
APIゲートウェイとWAAPソリューションを併用することで、相互に補完し合うセキュリティレイヤーを追加できます。たとえば、APIゲートウェイは主にAPIへのアクセスの管理と保護に重点を置く一方、WAAPソリューションは、OWASP Top 10の脆弱性、 DDoS攻撃、およびボットトラフィックを含む幅広いセキュリティ脅威からWebアプリケーションとAPIを保護し、脅威インテリジェンスや振る舞いベースの異常検知などの高度な機能を提供します。
WebアプリとAPIの保護が重要な理由
魅力的でセキュアなデジタル体験を通じて顧客との関係を深めることは、ビジネス上不可欠であり、セキュリティおよびリスク管理の責任者にとって重要な課題です。現代のデジタル経済では、セキュリティとユーザビリティの両立を図るリスクとリターンの判断が、かつてないほど難しく、重要であると同時に、大きな収益機会にもつながっています。
かつてないほど選択肢が増える一方で、顧客は不便や障害を許容しなくなり、規制による影響も拡大しています。こうした状況を受け、セキュリティはコストセンターではなく、デジタル分野で競争優位性を生み出す差別化要因として捉えられるようになっています。さらに、アプリケーションの分散化が進み、異種混在のマルチクラウドアーキテクチャ全体に展開されるとともに、複雑なソフトウェアサプライチェーンやCI/CDパイプラインに統合されています。
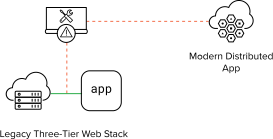
図1:アプリの分散化と分散配置が進んでいる
ボットや自動化された攻撃の高度化に加え、モバイルアプリの利用拡大や最新のアプリ開発に伴ってAPIエンドポイントが急増することで、脅威対象領域が大幅に拡大し、サードパーティとの統合による予期せぬリスクが生じています。
産業化された攻撃のライフサイクルは、自動化から始まり、アカウント乗っ取りや不正行為へと至ります。
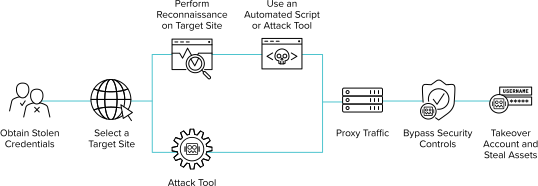
図2:アプリケーション攻撃は執拗かつ巧妙
WAAPソリューションは、WAF市場が隣接領域、具体的にはボット管理、APIセキュリティ、DDoS緩和へと進化したものです。
従来、クラウドベースのDDoSスクラビングセンターと統合されたWAFは、データセンター、プライベートクラウド、パブリッククラウドのいずれに導入されたハードウェアアプライアンスまたは仮想アプライアンスであっても、WAAPに該当していました。しかし、市場は転換点を迎えており、多くの組織がクラウドベースの WAAPプラットフォームを、as-a-Service型セキュリティとして選好するようになるでしょう。
クラウドベースのWAAPプラットフォームへの関心が高まっている背景には、いくつかの要因があります。
- 不正行為や悪用を抑止するための専用ボット管理テクノロジーの必要性
- サードパーティ統合に伴うリスクを軽減できるAPI検出および適用制御
- API、開発フレームワーク、CI/CDパイプラインを通じた継続的なポリシー保守
- 人の知見を活用したAIによる保護の自動化と誤検知の修正
ビジネス成果を重視するクラウドベースのセキュリティサービスと統合されたアプライアンスベースのWAFは、銀行・金融サービス(BFSI)など規制の厳しい業界において、今後も有力な選択肢であり続け、選好される場合もあります。
クラウドWAAPサービスの評価方法
WAAPを選定する際の主な基準として、有効性と使いやすさがよく挙げられます。
クラス最高水準のWAAPは、ビジネスのスピードに合わせたセキュリティ態勢の強化、運用上の負担や過剰な誤検知を伴わない侵害の軽減、運用の複雑さの低減を支援し、重大な脆弱性、ビジネスロジックの悪用、予期せぬリスクからハイブリッド/マルチクラウドアーキテクチャを継続的に保護します。
主な機能:
- クラウドネイティブインフラストラクチャとアプリケーションスタック全体にわたる包括的なオブザーバビリティ
- 動的なAPI検出とポリシー適用
- 攻撃者による手法の変更、攻撃の激化、検知回避にも耐えうるレジリエンス
WebアプリとAPIの保護の仕組み
WAAPソリューションは、以下をはじめとするさまざまなセキュリティ制御を統合してアプリケーションを保護し、侵害、データ流出、アカウント乗っ取り、アプリケーションのダウンタイムのリスクを軽減します。
- Web Application Firewall(WAF)
- Bot Management
- APIセキュリティ
- DDoS攻撃の緩和
WAAPソリューションは、複数の形態で提供されています。
- クラウドベースのセキュリティサービスと統合する物理/仮想WAFアプライアンス
- クラウドベースのセキュリティサービスと統合する、マイクロサービスベースのWAFインスタンス
- WAF、Bot、API、DDoSのセキュリティ制御を統合したクラウドベースのWAAPプラットフォーム
WAAPソリューションには、悪意のあるスクリプトやスキミング(Magecart攻撃など)を検知するクライアントサイドセキュリティ、悪意のあるアグリゲーターを介した攻撃を防止するセキュリティ制御、手動による不正行為に起因するアカウント乗っ取りを防止するアカウント保護も含まれます。
Application Infrastructure Protection(AIP)ソリューションは、動的な脆弱性検出とクラウドワークロードセキュリティを通じてアプリのセキュリティをさらに強化し、修復を改善します。また、WAAPの制御機能との統合により、基盤インフラストラクチャの脆弱性の悪用や不正利用を防止します。
F5はWebアプリとAPIをどのように保護するのか
F5 WAAPソリューションは、あらゆるアーキテクチャ、クラウド、運用モデルにネイティブに適合します。セキュリティチームとリスク管理チームに包括的な可視性と一貫したポリシー適用を提供し、コアからクラウド、エッジに至るまで、従来型と最新のアプリを保護します。F5 WAAPソリューションでは、導入モデルと運用モデルを柔軟に選択できます。
F5 Distributed Cloud WAAPは、比類のないオブザーバビリティに加え、大規模な実環境データレイクと機械学習アルゴリズムを提供し、F5のお客さまによるAIベースの付加価値サービス(VAS)の導入を可能にします。たとえば、Authentication Intelligenceは、パーソナライゼーションの向上とフリクションの解消によって正当な顧客トランザクションを最適化し、顧客維持率、コンバージョン率、ロイヤルティの向上につなげます。
図3:F5 Distributed Cloud Web App and API Protection Platform
F5 NGINXでは、ユースケースやデプロイパターンに応じてAPIゲートウェイを導入、運用するための複数の選択肢も提供しています。汎用ツールには、F5 NGINX Plusがあります。これは、クラウド、オンプレミス、エッジ環境全体に、軽量で高性能なAPIゲートウェイとして導入できます。
Kubernetesネイティブのツールには、NGINX Ingress Controllerがあります。これは、APIゲートウェイ、アイデンティティ、オブザーバビリティの各機能を備え、Kubernetesクラスターのエッジでアプリケーションの接続を管理します。
