Blog 2 de 3 (blog anterior)
Las aplicaciones son el motor de la productividad digital, las herramientas esenciales que convierten la potencia de procesamiento bruta en recursos útiles que facilitan la vida cotidiana y que han transformado el trabajo, los viajes, el entretenimiento y la industria. Estos programas de software abarcan desde aplicaciones que permiten pedir comida a domicilio hasta otras que guían satélites en el espacio, controlan líneas de montaje o proporcionan el procesador de textos con el que se ha escrito este blog.
Las aplicaciones han evolucionado enormemente con el tiempo, pasando de programas básicos diseñados para tareas informáticas específicas a aplicaciones modernas y dinámicas, impulsadas por la IA y alimentadas por datos procedentes de entornos distribuidos. Al analizar cómo han avanzado las aplicaciones en los últimos años, comprendemos mejor cómo la informática se ha adaptado a las cambiantes necesidades de los usuarios, los requisitos empresariales y las innovaciones tecnológicas que configuran nuestro mundo digital. Sin embargo, a medida que las aplicaciones se han vuelto más complejas, conectadas, personalizadas, accesibles e inteligentes, su superficie de ataque ha aumentado, lo que las expone a un mayor riesgo de amenazas maliciosas y explotación. En pocas palabras, la ampliación de la superficie de ataque ofrece más oportunidades a los ciberdelincuentes, que también han seguido innovando para vulnerar las defensas de ciberseguridad más recientes y avanzadas.
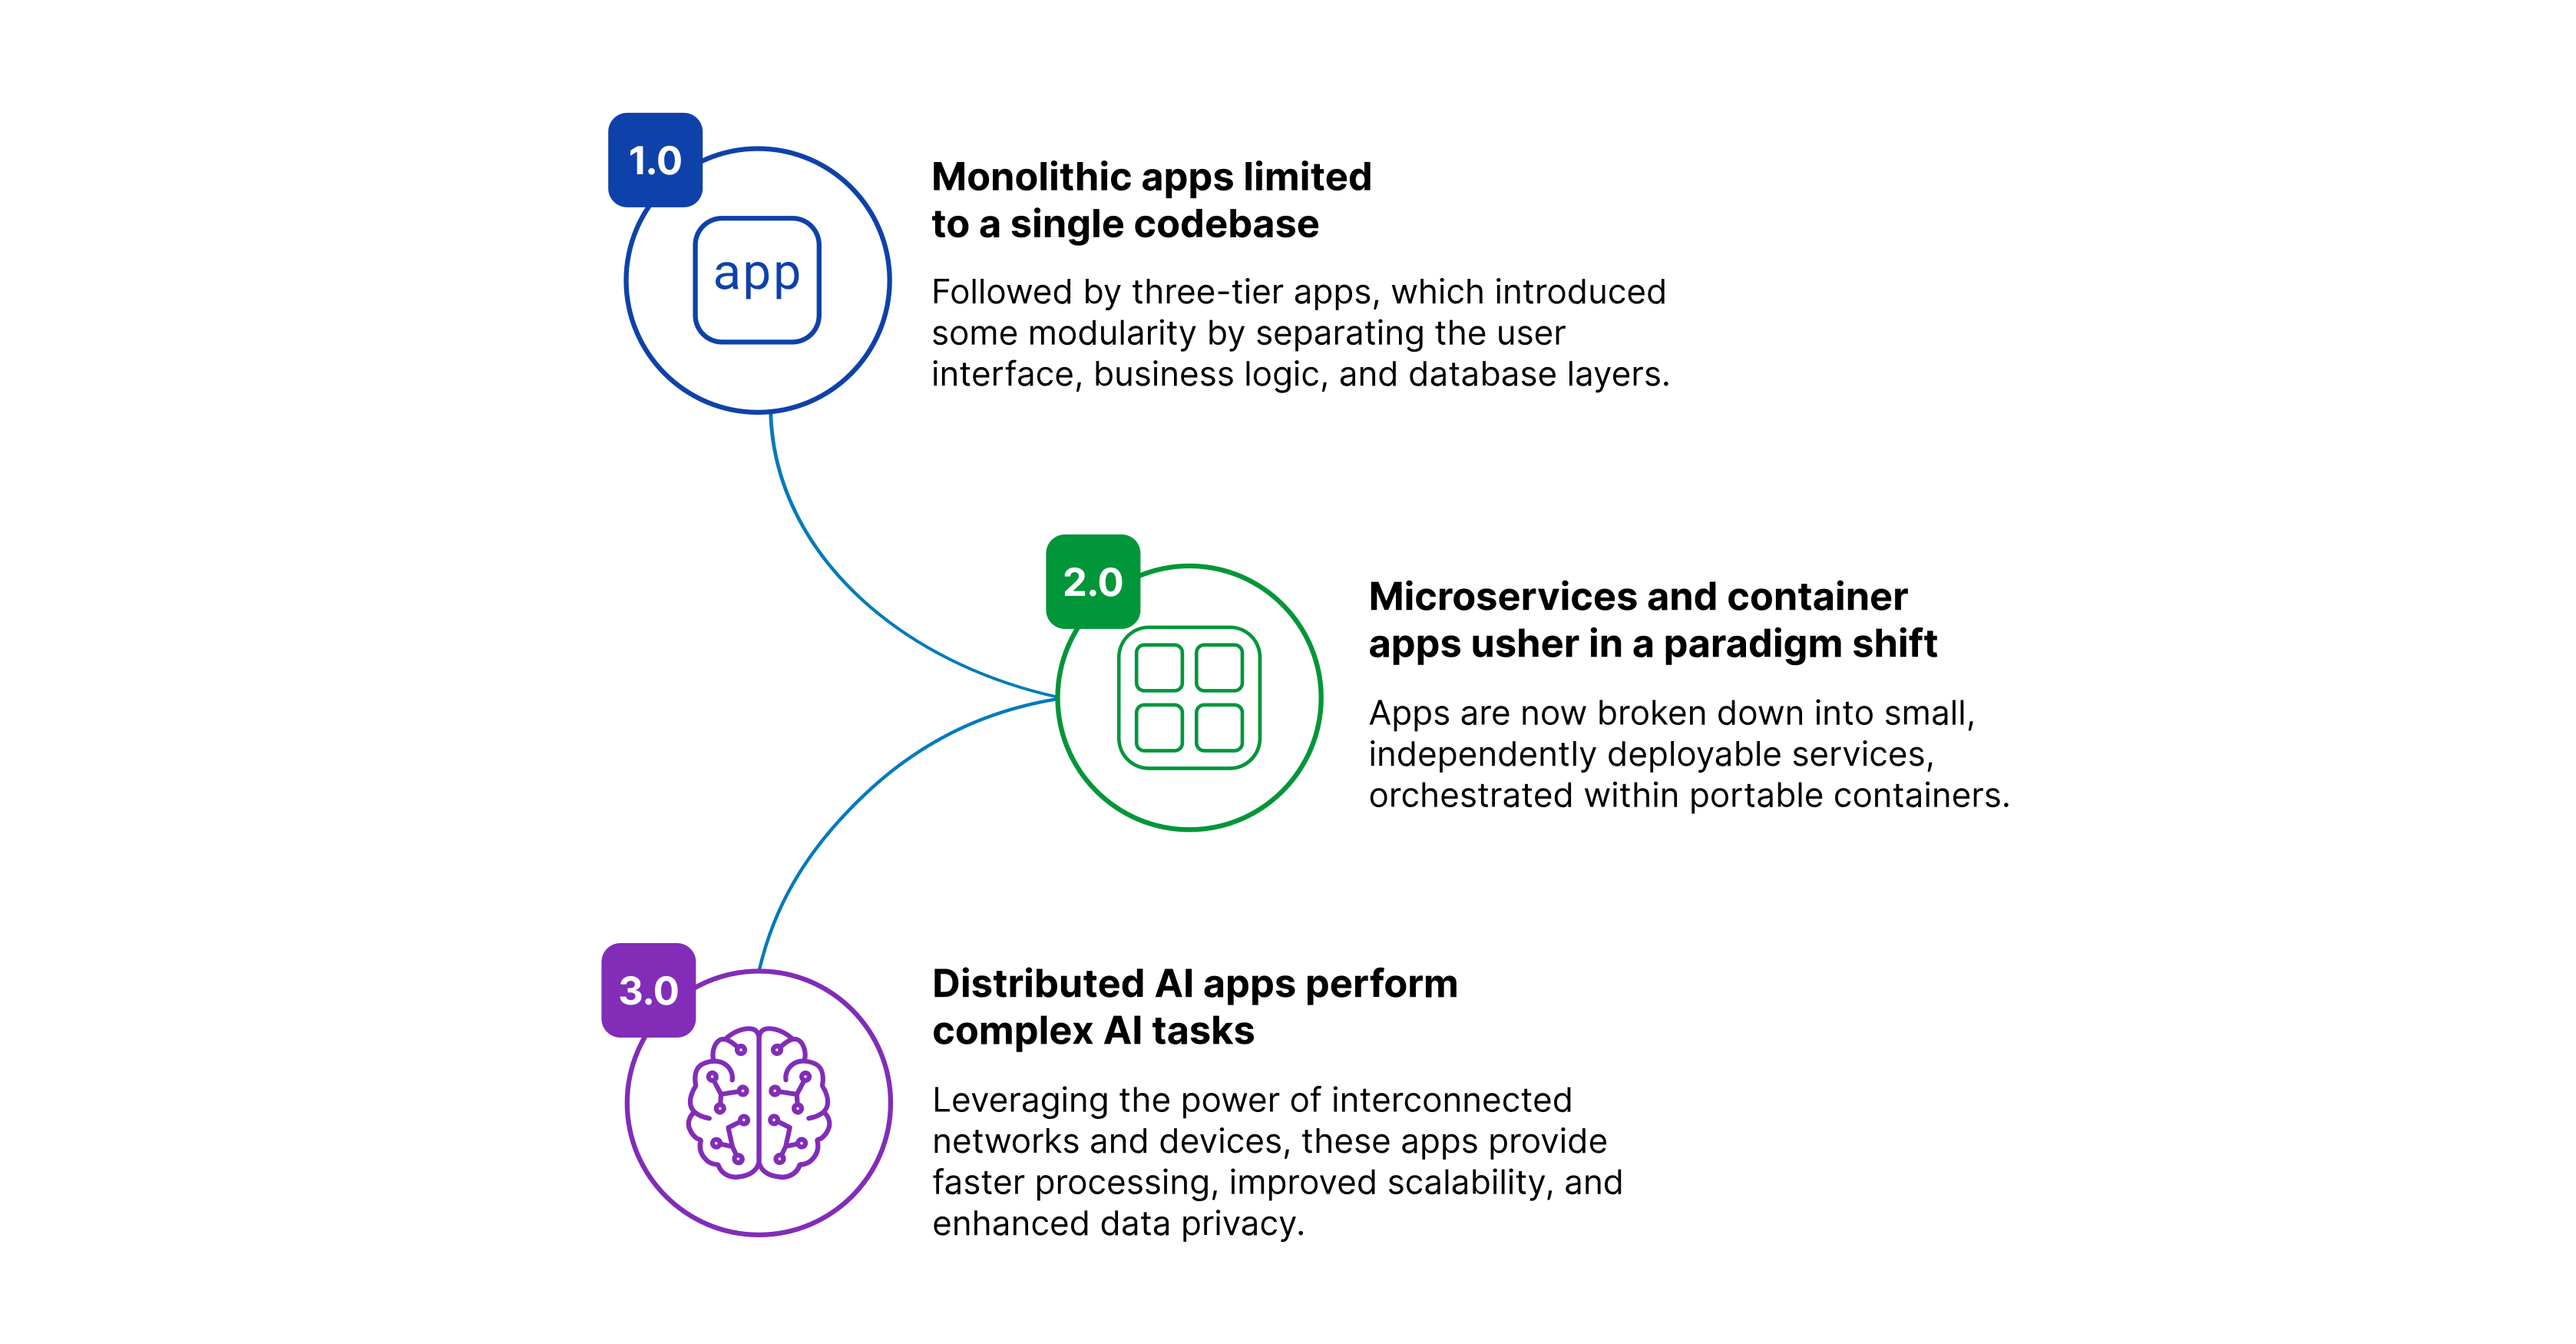
A medida que las aplicaciones han evolucionado desde las aplicaciones monolíticas de los centros de datos físicos hasta las aplicaciones de IA altamente distribuidas de hoy en día, se necesita una nueva generación de ADC que integre en una única plataforma funciones de seguridad y entrega de aplicaciones de alto rendimiento.
Este panorama de amenazas, cada vez más complejo y amplio, se ve agravado por la falta de una plataforma capaz de ofrecer una entrega y una seguridad coherentes para aplicaciones y API. Los controladores de entrega de aplicaciones (ADC) han desempeñado un papel fundamental en la arquitectura tecnológica al habilitar las funciones de entrega de aplicaciones, pero ahora deben evolucionar para adaptarse a las necesidades cambiantes de los entornos actuales. En conjunto, estos factores están impulsando la demanda de estrategias nuevas y más integrales que combinen la seguridad de las aplicaciones con los servicios de entrega de aplicaciones para ofrecer una protección más completa y una gestión más sencilla y unificada en diversos ecosistemas de TI.
Veamos cómo hemos llegado hasta aquí, empezando por las primeras aplicaciones de la década de 1940.
Aplicaciones 1.0: aplicaciones monolíticas y de tres capas
Los primeros ordenadores, allá por las décadas de 1940 y 1950, no utilizaban realmente aplicaciones tal como las entendemos hoy. Se programaban principalmente mediante lenguaje máquina y tarjetas perforadas. Las primeras aplicaciones —lo que podríamos denominar Aplicaciones 1.0— surgieron junto con los ordenadores centrales de las décadas de 1960 y 1970, que ejecutaban aplicaciones monolíticas diseñadas para realizar tareas como la gestión de nóminas e inventarios y el procesamiento básico de datos. Estas primeras aplicaciones se limitaban a una única base de código: bloques de código unitarios de gran tamaño que funcionaban en centros de datos aislados u oficinas corporativas. Imagine un castillo remoto en lo alto de una colina, protegido por altos muros y un foso, al que los trabajadores acuden para acceder a recursos informáticos centralizados utilizando lenguajes de programación como FORTRAN y COBOL.
“Las aplicaciones, cada vez más inteligentes y dinámicas, dependen de redes y conexiones expuestas a una amplia variedad de riesgos de seguridad, lo que exige medidas de mitigación en constante evolución y servicios de entrega de aplicaciones optimizados para entornos distribuidos.”
Las aplicaciones de tres niveles supusieron un avance respecto al modelo de aplicación monolítica, ya que dividían los recursos informáticos en tres capas funcionales diferenciadas, cada una con aplicaciones independientes pero interconectadas. La capa de presentación, o interfaz de usuario, estaba a cargo de aplicaciones de escritorio, como el software de productividad para empleados (hola, WordStar), mientras que la capa de lógica de negocio incluía un servidor de aplicaciones que procesaba las solicitudes de los usuarios y realizaba cálculos. La capa de datos, o base de datos, almacenaba y gestionaba los datos.
Aunque las aplicaciones de tres niveles ofrecían una mayor modularidad y flexibilidad que las aplicaciones monolíticas, este modelo seguía dependiendo de la infraestructura física de los centros de datos y de los recursos locales. Las aplicaciones monolíticas y de tres niveles siguen siendo la norma en algunos sectores, como la sanidad, la banca y la Administración pública, donde los sistemas heredados cumplen estrictos requisitos normativos y las aplicaciones esenciales no pueden permitirse interrupciones.
Aplicaciones 2.0: nubes, microservicios y contenedores
El auge del comercio electrónico en la década de 1990 dio paso a la era de las puntocom. Los proveedores de servicios de aplicaciones (ASP) ofrecían servicios de alojamiento web similares a los de la nube a través de la World Wide Web, donde las empresas podían lanzar aplicaciones web HTML sin tener que desplegar su propia infraestructura. Las aplicaciones web estaban disponibles en todo el mundo, allí donde los usuarios tuvieran acceso mediante conexión telefónica o banda ancha. Estas aplicaciones se dividían en tres capas: los consumidores utilizaban Internet y un navegador web en sus ordenadores domésticos para acceder a las aplicaciones web alojadas en los sitios de los ASP, mientras que los servidores de bases de datos del ASP gestionaban las compras y el almacenamiento de los datos de los clientes. Las aplicaciones web siguen predominando en el comercio minorista en línea y han sido fundamentales para impulsar las operaciones comerciales del comercio electrónico en la web.
Los primeros años de la década de 2010 marcaron la era de la disrupción de la nube, en la que muchos expertos vaticinaron la desaparición de los centros de datos locales y el auge de la computación en la nube. En medio del debate sobre el traslado de toda la computación a la nube, muchas aplicaciones se modernizaron para funcionar en entornos de nube o se desarrollaron directamente en ella: las aplicaciones nativas de la nube.
Estas aplicaciones nativas de la nube se optimizaron para ofrecer escalabilidad y rendimiento en la nube, y se crearon desde cero sobre arquitecturas de microservicios, lo que supuso otro cambio de paradigma en la evolución de las aplicaciones. Las aplicaciones basadas en microservicios dejaron de ser bloques de código independientes y unificados para componerse de pequeños microservicios que podían implementarse de forma independiente, cada uno de los cuales desempeñaba una única función y podía comunicarse con otros microservicios mediante API. Los microservicios modulares se orquestaban para formar aplicaciones dentro de contenedores portátiles, que son instancias informáticas virtualizadas, autosuficientes y capaces de funcionar de manera uniforme en distintos entornos. Las aplicaciones basadas en microservicios ofrecían muchas ventajas frente a las aplicaciones monolíticas o de tres capas, como un desarrollo más rápido, una mayor escalabilidad y flexibilidad, y la posibilidad de reutilizar servicios.
Sin embargo, estos microservicios que actúan como componentes se obtienen de bibliotecas de nube pública y otras plataformas remotas, y se conectan mediante API u otros mecanismos de comunicación. Estos elementos dispersos eran difíciles de gestionar, y la exposición de las API aumentaba la superficie de ataque de la aplicación, lo que abría la puerta a intrusiones en la red durante la transmisión de datos y a posibles vulnerabilidades en bibliotecas de terceros.
Aplicaciones 3.0: aplicaciones distribuidas e IA
Hoy en día, las aplicaciones están experimentando otro cambio de paradigma. La predicción sobre la desaparición del centro de datos fue muy exagerada, y muchas carteras de aplicaciones empresariales actuales mantienen una combinación de aplicaciones tradicionales y modernas que se ejecutan en entornos híbridos y utilizan recursos locales, del edge y de la nube. Esto hace aún más necesaria una plataforma coherente que unifique la entrega y la seguridad de las aplicaciones y las API, independientemente de dónde se encuentren.
Además, las aplicaciones son cada vez más complejas, ya que no solo dependen de microservicios basados en la nube, sino también de flujos de datos en tiempo real y nuevas formas de entrada. Pensemos en la aplicación de un sitio web de viajes típico. Además de atractivas fotografías y contenido sobre el destino elegido, incluye motores en tiempo real, accesibles mediante API, para reservar habitaciones de hotel, vuelos y coches de alquiler; enlaces a previsiones meteorológicas en directo; y funciones de mapas interactivos. Estas aplicaciones modernas están altamente interconectadas, se nutren de múltiples fuentes y son dinámicas, y dependen de datos procedentes de nubes híbridas y entornos distribuidos para ofrecer una experiencia de cliente sólida.
La complejidad —y la superficie de ataque— no hace sino aumentar cuando se incorpora la IA a estas aplicaciones, que ya están altamente integradas. Los servicios basados en IA, que aprovechan los datos de redes y dispositivos interconectados, pueden incluir motores de recomendación o chatbots; un sitio web de viajes puede sugerir destinos y actividades personalizados a partir de perfiles de usuario en tiempo real y análisis predictivos, u ofrecer la posibilidad de supervisar algoritmos de precios dinámicos.
Las aplicaciones de IA gestionan enormes cantidades de datos y emplean patrones de tráfico complejos, por lo que realizan solicitudes frecuentes y de gran volumen a los almacenes de datos empresariales y a los modelos de IA alojados en fábricas de IA. Las cargas de trabajo de IA suelen desplegarse en infraestructuras distribuidas, como nubes públicas, dispositivos periféricos y sistemas híbridos, lo que expone las aplicaciones a riesgos para la seguridad y la privacidad de los datos, ataques adversarios contra los modelos de IA y vulnerabilidades de la infraestructura. Estos desafíos impulsan la necesidad de ofrecer una seguridad integral para aplicaciones con un uso intensivo de API, unificada con servicios de gestión del tráfico de alto rendimiento y de entrega de aplicaciones que sean compatibles con las aplicaciones y cargas de trabajo de IA modernas, independientemente de dónde se desplieguen.
Evolución de las aplicaciones: funcionalidad mejorada, mayor complejidad
La historia de las aplicaciones es, en muchos sentidos, la historia de la propia informática: desde la resolución de cálculos matemáticos básicos en la década de 1940 hasta las complejas y dinámicas aplicaciones actuales, basadas en IA y alimentadas por datos procedentes de toda una galaxia de sistemas remotos. La historia de las aplicaciones también se refleja en la creciente accesibilidad y ubicuidad del hardware informático. Las aplicaciones han pasado de utilizarse en ordenadores centrales del tamaño de una habitación, que solo los expertos sabían manejar, a ordenadores de sobremesa y portátiles con interfaces gráficas para uso personal y entretenimiento, y posteriormente a dispositivos móviles, impulsadas por aplicaciones web y móviles accesibles desde cualquier lugar y controladas tanto mediante pantallas táctiles como por comandos de voz.
Sin embargo, estas aplicaciones cada vez más inteligentes y dinámicas dependen de redes y conexiones expuestas a una amplia variedad de riesgos de seguridad, lo que exige medidas de mitigación en constante evolución y ADC optimizados para entornos distribuidos. Es necesario que las funciones esenciales de entrega y seguridad de aplicaciones converjan para gestionar mejor este nuevo panorama de aplicaciones tradicionales, modernas y basadas en IA, todas ellas operativas en un entorno distribuido. Creemos que los ADC son la tecnología adecuada para gestionarlo. No obstante, para desempeñar esta función, los ADC deberán evolucionar a fin de reducir la complejidad operativa y los riesgos asociados a los ecosistemas digitales fragmentados actuales.
Para obtener más información, lea la entrada anterior de nuestra serie de blogs, «Reinventar el ADC para satisfacer las exigencias de una infraestructura de aplicaciones en evolución». Además, no se pierda nuestra próxima entrada, en la que explicaremos cómo ha evolucionado la seguridad de las aplicaciones en consonancia con los cambios en sus arquitecturas y por qué esto exige una nueva era de ADC.
Continúe con el debate del blog sobre ADC 3.0: La evolución de la seguridad de las aplicaciones: hacia una nueva generación de ADC
Sobre el autor
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.