Acceso de confianza cero de F5 BIG-IP (anteriormente BIG-IP Access Policy Manager)
Habilita el acceso de confianza cero a todas las aplicaciones, tanto heredadas como modernas, mediante controles de acceso altamente escalables basados en la identidad y el contexto.
Zero Trust comienza con un acceso seguro a todas las aplicaciones
Acceso a aplicaciones de confianza cero
Implemente la validación del modelo de confianza cero basada en un contexto granular para proteger cada solicitud de acceso a las aplicaciones.
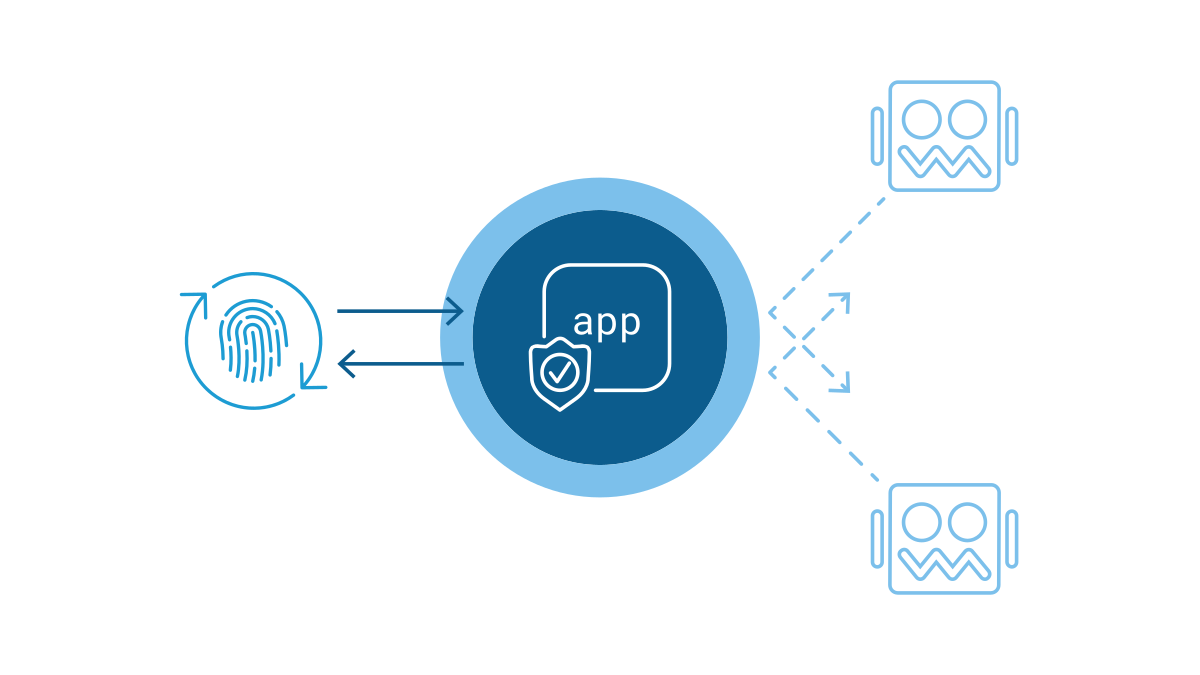
- Proxy con reconocimiento de identidad - Proteja el acceso a las aplicaciones mediante un enfoque granular de autenticación y autorización de usuarios que solo permite el acceso en función del contexto y la identidad de cada solicitud.
- Inicio de sesión único (SSO) y federación de acceso - Gracias a la integración con las soluciones existentes de SSO y federación de identidades, los usuarios pueden acceder a todas sus aplicaciones empresariales con un único inicio de sesión, independientemente de si la aplicación es compatible con SAML o no.
- Compatibilidad con OAuth 2.0 y OIDC - Habilite el inicio de sesión mediante redes sociales para simplificar la autorización de acceso a través de proveedores de identidad externos de confianza, como Google, LinkedIn, Okta, Azure AD y otros.
- Registro dinámico de clientes (DCR) - Crea un endpoint de registro seguro que procesa los metadatos del cliente, emite credenciales de cliente y registra nuevos clientes de forma fluida, lo que elimina la configuración manual, simplifica el registro y protege la autorización de los servidores del Protocolo de Contexto de Modelo (MCP) y los agentes de IA.
Seguridad robusta para endpoints
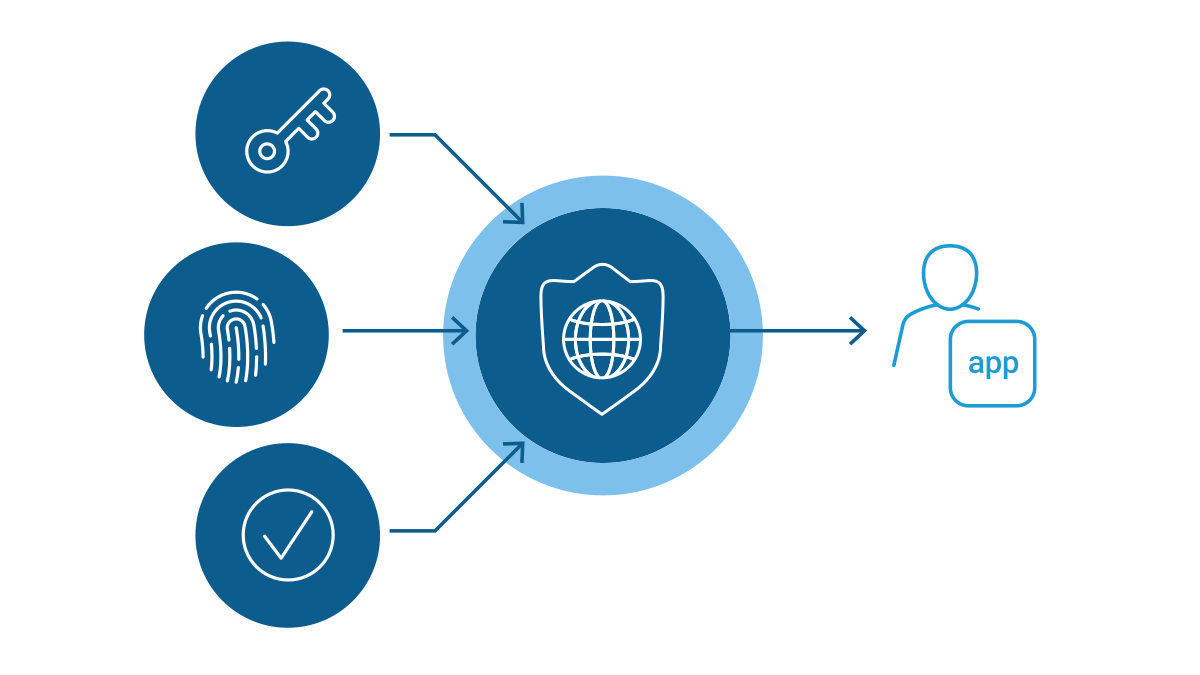
Realice comprobaciones de seguridad e integridad de los dispositivos y proporcione acceso VPN por aplicación sin intervención del usuario.
- Autenticación reforzada - Solicite formas adicionales de autenticación —por ejemplo, autenticación multifactor (MFA)— si la ubicación del dispositivo del usuario o el carácter sensible de los datos de la aplicación requieren un análisis más exhaustivo.
- Integración con la gestión de dispositivos móviles - Integre las principales soluciones de gestión de dispositivos móviles (MDM) y gestión de la movilidad empresarial (EMM), como VMware Horizon ONE (AirWatch), Microsoft Intune e IBM MaaS360.
- Compatibilidad con PQC en clientes de acceso de confianza cero - Incluye compatibilidad tanto del lado del cliente como del servidor con los cifrados PQC predominantes (ML-KEM) en BIG-IP Zero Trust Access y sus clientes, lo que ofrece protección frente a las amenazas actuales y las futuras amenazas basadas en la computación cuántica.
Acceso remoto seguro
Obtén cifrado de datos de extremo a extremo con autenticación altamente personalizada y control de acceso a aplicaciones, redes y recursos específicos.
- VPN por aplicación - Permite un control granular del acceso a la red corporativa al garantizar que los datos transmitidos por las aplicaciones gestionadas viajen únicamente a través de un túnel VPN independiente.
- Editor visual de políticas (VPE) - La avanzada interfaz gráfica permite diseñar y gestionar de forma rápida y sencilla políticas de control de acceso granulares para usuarios individuales o grupos.
- Configuración guiada de acceso - Utilice una interfaz única y fácil de usar para incorporar sus aplicaciones heredadas, así como para implementar políticas de acceso condicional de Azure AD.
- VPN IPsec - Un túnel privado y seguro a través de redes públicas que proporciona seguridad de extremo a extremo para conexiones de sitio a sitio y de cliente a sitio.
Acceso a aplicaciones híbridas
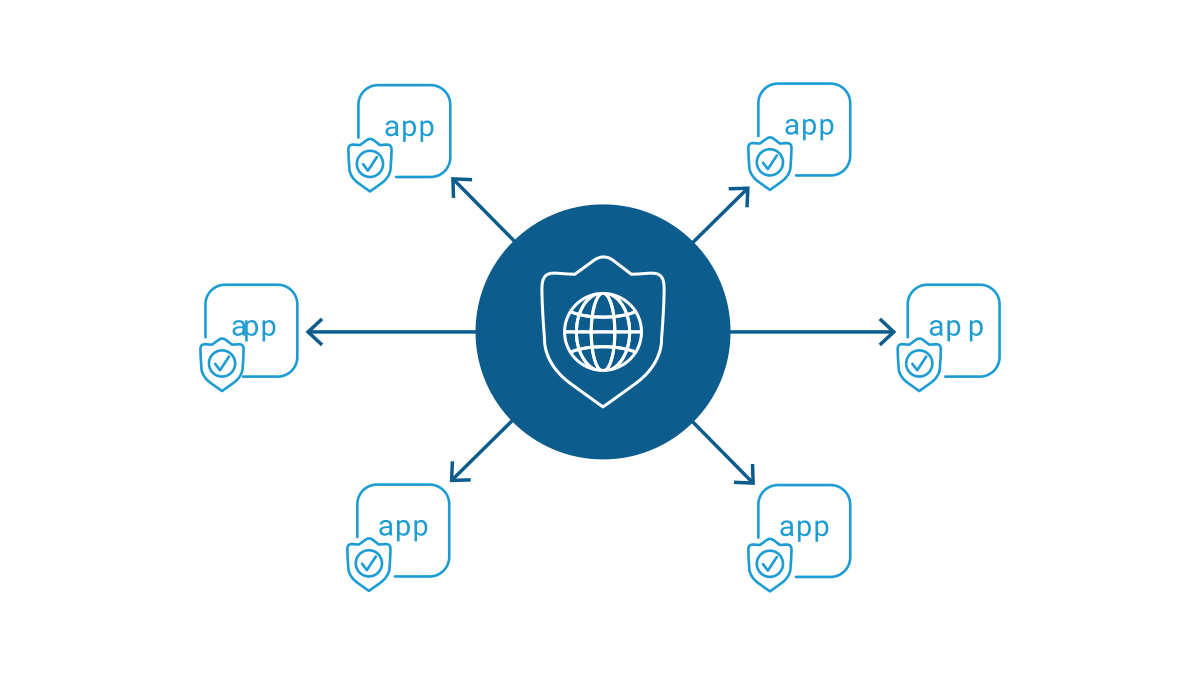
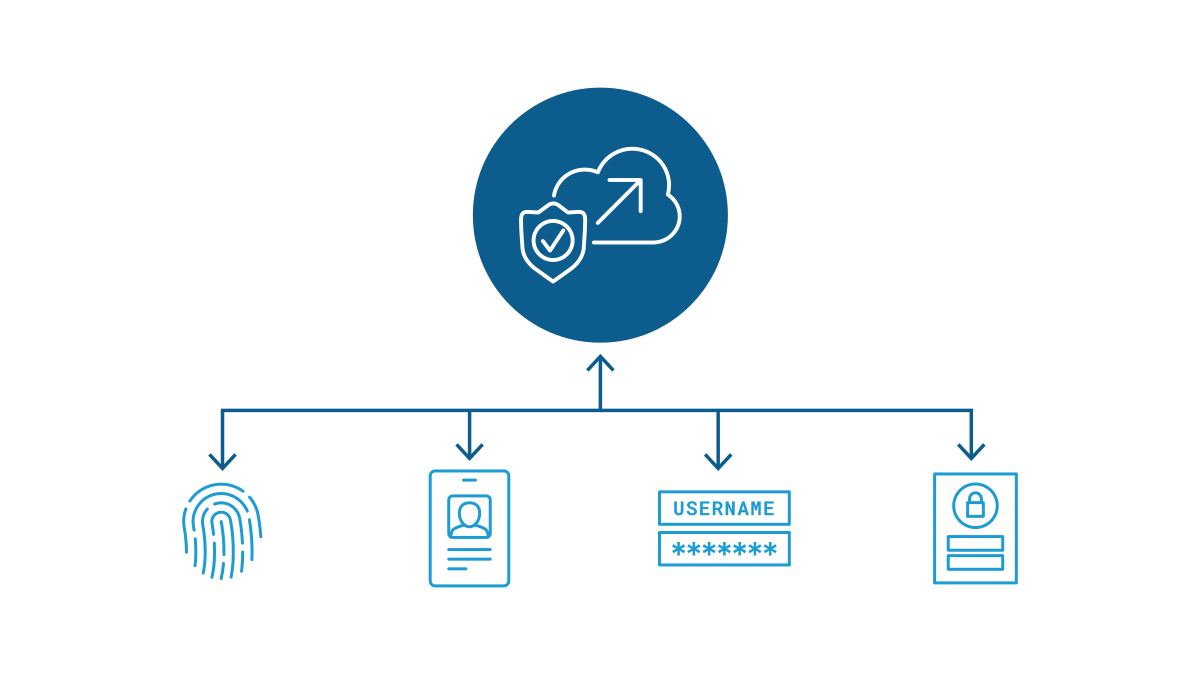
Al integrarse con proveedores de IDaaS como Azure AD, puede centralizar la autenticación de todas sus aplicaciones, tanto las nativas de la nube y las SaaS como las locales.
- Proxy con reconocimiento de identidad - Proteja el acceso a las aplicaciones mediante un enfoque granular de la autenticación y autorización de usuarios. IAP solo permite el acceso por solicitud teniendo en cuenta el contexto y la identidad.
- Integración del acceso condicional de Azure AD - Implemente fácilmente políticas de acceso condicional mediante la configuración guiada de acceso (AGC) de BIG-IP APM.
- Integración con motores de evaluación de riesgos de terceros - Aproveche los motores de análisis del comportamiento de usuarios y entidades (UEBA) y de riesgos de terceros mediante API REST para fundamentar los controles de acceso basados en políticas utilizando API Connector y obtener una seguridad por capas.
Descripción general del producto
Protege, simplifica y centraliza
F5 BIG-IP Zero Trust Access protege, simplifica y centraliza el acceso a todas las aplicaciones, API y datos para ofrecer una experiencia de acceso a las aplicaciones altamente segura y, al mismo tiempo, fácil de usar, independientemente de dónde se encuentre el usuario o de dónde estén alojadas sus aplicaciones.
BIG-IP Zero Trust Access está disponible en todos los modelos comerciales, incluidas las licencias perpetuas, las suscripciones, los marketplaces de nube pública y los acuerdos de licencia empresarial (ELA).
Capacidades principales
Proxy con reconocimiento de identidad (IAP)
Implementa una validación basada en el modelo de confianza cero y en un contexto granular, protegiendo cada solicitud de acceso a las aplicaciones.
Autenticación moderna
Utiliza SAML, OAuth y OIDC para ofrecer una experiencia de usuario fluida y segura en todas las aplicaciones.
Túnel dividido dinámico
Excluye dinámicamente el tráfico de Internet de la VPN para ahorrar ancho de banda.
Gestión e implementación centralizadas
Se integra con F5 BIG-IQ Centralized Management para facilitar la implementación y mejorar la rentabilidad a gran escala.
Rendimiento y escalabilidad
Admite hasta 1 millón de sesiones de acceso en un dispositivo BIG-IP y hasta 2 millones en un único chasis VIPRION.
Compatibilidad con PKCE
Añade una capa adicional de seguridad a las aplicaciones públicas y móviles con un flujo de autorización más seguro basado en OAuth 2.0.
VPN IPsec
Proporciona seguridad privada de extremo a extremo mediante túneles para conexiones de sitio a sitio y de cliente a sitio.
Registro dinámico de clientes
Facilita el registro y la autorización segura de servidores del Protocolo de Contexto de Modelo (MCP) y agentes de IA mediante un proceso fluido de registro de nuevos clientes.
Compatibilidad e integraciones de la plataforma
Alianzas tecnológicas
F5 colabora con proveedores líderes de seguridad, TI e infraestructura para ofrecer soluciones de identidad y acceso de última generación.

Recursos
DESTACADO
Motorists Insurance Group ofrece a sus clientes una experiencia fluida con la solución de F5 y Okta
Gracias a una solución de seguridad personalizada de F5 y Okta en un entorno híbrido y multinube, Motorists Insurance Group pudo ofrecer una experiencia fluida a los agentes de seguros y a sus clientes.
Lee la historiaDescripciones generales de las soluciones
Descripción general de BIG-IP Access Policy Manager ›
F5 BIG-IP APM y el acceso condicional de Azure Active Directory ›
Ficha técnica
Ficha técnica de BIG-IP Access Policy Manager ›