- Die schnelllebigen, digitalisierten Rechenzentren von heute müssen den Datenverkehr gezielt steuern können, anstatt ihn nur zu verteilen.
- Laut dem Bericht „State of Application Delivery 2018“ wird Red Hat OpenShift von 21 % der Befragten eingesetzt.
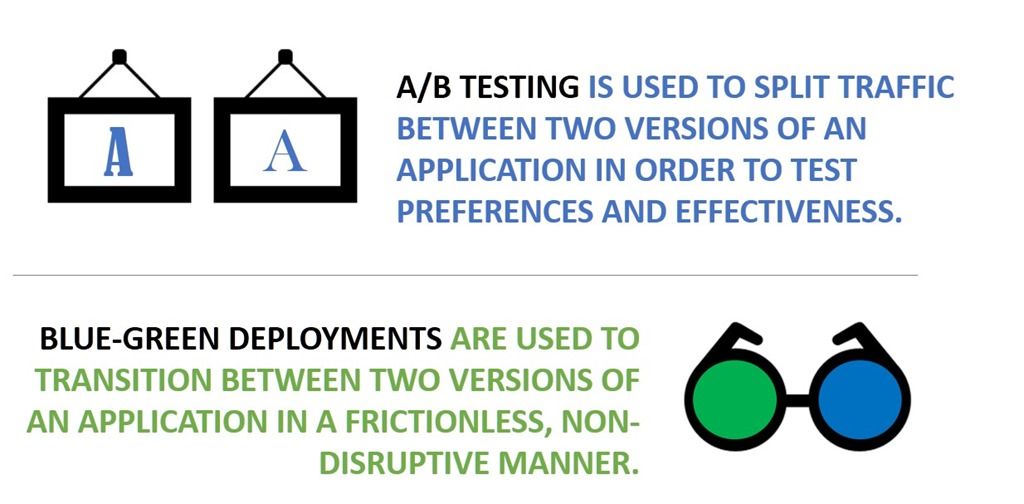
- A/B-Tests und Blue-Green-Bereitstellungen sind vorteilhafte Bereitstellungsmuster, die durch die intelligente Weiterleitung von Anfragen dazu beitragen, geschäftliche und betriebliche Ziele zu erreichen.
- F5 Container Connector ermöglicht die Echtzeitintegration der Steuerungsebene von BIG-IP in Container-Orchestrierungsumgebungen und unterstützt dadurch A/B-Tests und Blue/Green-Bereitstellungen mit Red Hat OpenShift.
- Da Red Hat OpenShift über eine native Kubernetes-Distribution verfügt, verwendet die F5-Integration für OpenShift denselben Controller wie die F5-Integration für Kubernetes (
k8s-bigip-ctlr). Dieser ist auf Dockerhub oder Github verfügbar.
Viel zu lange bestand die Aufgabe eines Load-Balancing-Proxys lediglich darin, sicherzustellen, dass jede Anfrage schnell beantwortet wurde. Plain Old Load Balancing (POLB). POLB verwendet Algorithmen, um Anfragen auf einen Ressourcenpool zu verteilen. Round Robin. Geringste Anzahl an Verbindungen. Schnellste Antwort. Der Fokus dieser Algorithmen liegt stets auf dem Ziel; es geht darum, eine verfügbare und schnelle Ressource auszuwählen, die eine Antwort bereitstellt und sie an einen ungeduldigen Benutzer zurücksendet. Das Ziel ist Verfügbarkeit, und POLB erfüllt diese Erwartung zweifellos.
Das ist zwar nützlich, doch bei der Skalierung moderner Anwendungen geht es um mehr als nur die Auswahl des richtigen Algorithmus – es geht darum, Architekturen zu ermöglichen. Die Skalierung moderner Anwendungen – insbesondere solcher, die in Container-Umgebungen bereitgestellt werden – erfordert die Fähigkeit, Anfragen nicht nur zu verteilen, sondern auch gezielt weiterzuleiten. Ziel ist es, sowohl die Infrastruktur als auch das Unternehmen effizienter und agiler zu machen – und das kann POLB nicht leisten. Wenn wir moderne Bereitstellungsmuster wie A/B-Tests und Blue-Green-Deployments unterstützen wollen, mit denen der IT-Betrieb ebenso schnell agieren kann, wie es das Unternehmen erfordert, müssen wir über POLB hinausgehen.
Dafür ist ein intelligenter Proxy erforderlich, der Anfragen nicht nur verteilen, sondern sie auch anhand verschiedener Informationen weiterleiten kann, die vom Client, vom Netzwerk und von der Betriebsumgebung zur Verfügung stehen. Ein L7-Proxy, wenn Sie so wollen. Wie auch immer wir ihn nennen: Er ist intelligent genug, um eine Anfrage von der obersten Ebene (HTTP) bis zur untersten Ebene (IP) zu analysieren und zu verstehen und zu entscheiden, wohin sie weitergeleitet werden soll.
In diesem Beitrag stellen wir die Möglichkeit vor, A/B-Tests und Blue-Green-Bereitstellungsmuster einfach zu konfigurieren und zu implementieren. Beide erfordern eine gewisse Intelligenz aufseiten des Proxys, damit Anfragen gezielt an die entsprechenden Ressourcen weitergeleitet werden können.
In containerisierten Umgebungen erfordert dies die Fähigkeit, sich in die Container-Orchestrierungsumgebung (COE) zu integrieren und den Datenverkehr intelligent zu steuern.
Genau das bietet der F5 Container Connector für Red Hat OpenShift bereits heute. Er fungiert als containerisiertes „Bindeglied“ zwischen OpenShift und F5 BIG-IP und ermöglicht es uns, den Datenverkehr intelligent von einer Version einer Anwendung auf eine andere umzuleiten (Blue-Green) oder einen vergleichenden Test zwischen zwei Versionen derselben App durchzuführen, sodass das Unternehmen eine Entscheidung auf Grundlage von Daten echter Besucher treffen kann.
Weitere Informationen zu den Details finden Sie in beiden Dokumentationen, oder laden Sie sich den F5 Container Connector von Dockerhub oder Github herunter und beginnen Sie noch heute mit diesen fortschrittlichen Bereitstellungen.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...