Was bedeutet Containersicherheit wirklich?
Die Verbreitung von Containern nimmt weiter Fahrt auf. Das zeigen Studien in allen betroffenen IT-Bereichen – und damit praktisch in der gesamten IT. Es steht außer Frage, dass containerisierte Workloads sowohl in lokalen Umgebungen als auch in der Cloud einen immer größeren Anteil der Unternehmens-Workloads ausmachen werden.
Fast alle Unternehmen (94 %), die Container in der Produktion einsetzen, sind hinsichtlich der Containersicherheit etwas oder sehr besorgt. Laut Tripwire’s State of Container Security 2019 waren mehr als die Hälfte (60 %) in den vorangegangenen zwölf Monaten von einem Containersicherheitsvorfall betroffen. Mehr als die Hälfte (54 %) der Befragten nannte „unzureichende Kenntnisse der Teams im Bereich Containersicherheit“ als ihre größte Sicherheitsbedenken.
Das könnte durchaus daran liegen, dass es bei der Containerisierung nicht nur um ein Paketformat geht. Container allein bieten Unternehmen nur sehr wenige Vorteile. Ihre Stärke liegt darin, dass sie mithilfe von Orchestrierungssystemen bereitgestellt und verwaltet werden können. Deshalb gibt es sie zwar schon seit mehreren Jahrzehnten, doch wirklich durchgesetzt haben sie sich erst mit dem Aufkommen entsprechender Orchestrierungslösungen.
Die Akzeptanz nahm zu, als deutlich wurde, dass Container und Orchestrierung hervorragend zu Ansätzen wie Agile und DevOps passen, die durch automatisierte Bereitstellungs- und Deployment-Pipelines schnellere Abläufe ermöglichen.
Daher kann man davon ausgehen, dass beim Bereitstellen von Workloads in Containern auch ein Orchestrierungssystem bereitgestellt wird, das Teil einer Bereitstellungs- (CI/CD-)Pipeline ist.
Wenn wir über Containersicherheit sprechen, müssen wir also drei eigenständige Systeme berücksichtigen: Pipeline, Orchestrierung und Workload.
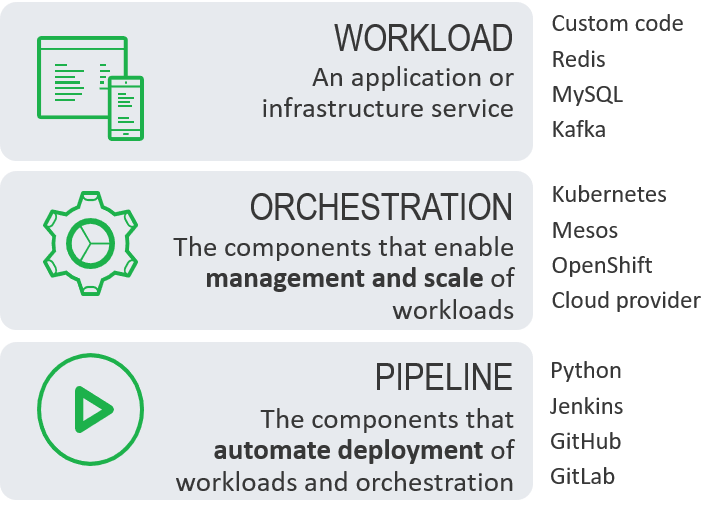
Ihre Sicherheitsstrategie für Container sollte ebenfalls alle drei Aspekte umfassen. Wenn auch nur einer davon nicht bewertet wird, setzen Sie sich einer Vielzahl von Risiken aus. Die meisten davon können Ihnen einen unerwünschten Platz auf einer Liste oder – schlimmer noch – in einer Schlagzeile bescheren, die Sie lieber nicht lesen möchten. Das erschwert es Unternehmen zweifellos, sicherzustellen, dass ihre Teams über die erforderlichen Sicherheitskenntnisse verfügen.
Aus diesem Grund habe ich mich mit Jordan Zebor, Senior Test Engineer für Plattformsicherheit, zusammengetan, um Ihnen in einer Blogreihe die Grundlagen näherzubringen, damit Sie eine erfolgreiche Strategie für die Containersicherheit entwickeln können. Dazu werden wir uns eingehender mit den drei Komponenten der Containersicherheit befassen:
- Pipeline-Sicherheit
Ihre Pipeline umfasst die Tools, mit denen die Bereitstellung containerisierter Workloads für das Orchestrierungssystem automatisiert wird. Dazu können benutzerdefinierte Python-Skripte, Jenkins, GitHub, GitLab und weitere Tools gehören. - Orchestrierungssicherheit
Das Orchestrierungssystem dient zur Verwaltung und Skalierung von Workloads. Meist kommt Kubernetes zum Einsatz, es kann sich jedoch auch um ein Kubernetes-basiertes System wie RedHat OpenShift, AWS, Azure, Google oder Mesos handeln – oder in einigen wenigen Fällen um ein benutzerdefiniertes System. In dieser Reihe konzentrieren wir uns auf Kubernetes, da es derzeit die am häufigsten verwendete Orchestrierungslösung ist. - Workload-Sicherheit
Die Sicherheit des bereitgestellten Workloads. Jeder Workload besteht aus Software, kommuniziert mit anderen Workloads und ist möglicherweise öffentlich zugänglich. Zunehmend umfasst dies auch Infrastruktur und Middleware.
Lesen Sie den nächsten Blogbeitrag der Reihe:
Grundlagen der Containersicherheit: Pipeline
Über die Autoren
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...