Nous avons annoncé NGINX ONE, une solution SaaS de gestion et de mise à disposition d’applications modernes, en février 2024 lors de l’AppWorld à San José, en Californie. NGINX One marque la prochaine étape de notre parcours et vise à faciliter la configuration, la sécurisation, la mise à l’échelle et la gestion de tous les produits NGINX. Depuis notre annonce, nous avons ajouté à NGINX One de nombreuses fonctionnalités qui, selon nous, améliorent considérablement l’expérience produit. Pendant la phase d’accès anticipé de NGINX One, toutes ces nouvelles fonctionnalités sont gratuites, tout comme le service NGINX One.
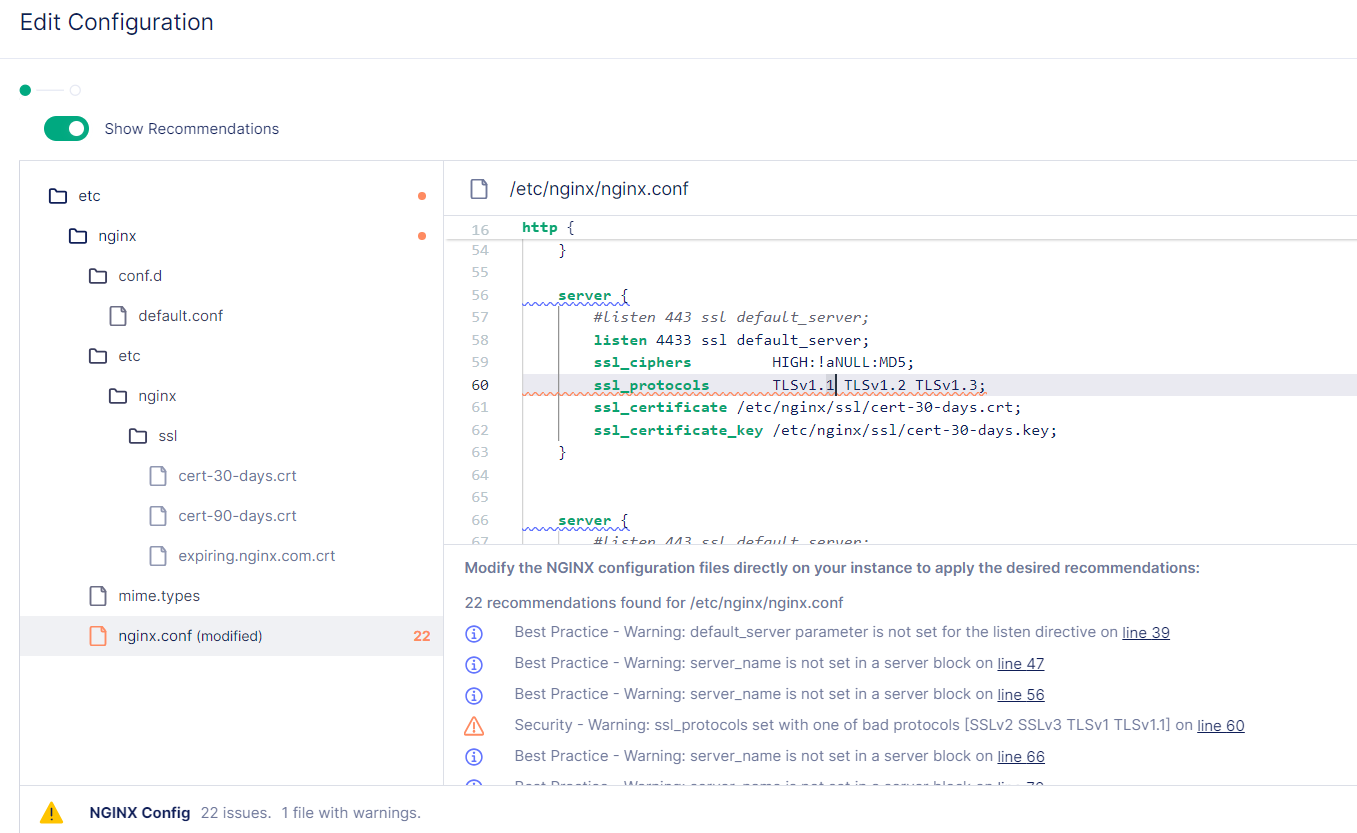
Recommandations de configuration automatisées basées sur vos fichiers de configuration
Les équipes chargées des plateformes et de la livraison des applications consacrent beaucoup de temps à configurer correctement leurs déploiements NGINX. Cela constitue depuis longtemps une source de difficultés pour les utilisateurs. La configuration de NGINX n’a pas été aussi simple qu’elle devrait l’être. Pour remédier à ce problème, les utilisateurs de NGINX One peuvent désormais accéder à des recommandations précises sur la manière d’optimiser leurs instances. Nous regroupons ces recommandations afin que les équipes chargées des plateformes et les développeurs puissent mieux en comprendre l’objectif, et nous mettons en évidence les modifications recommandées. Ces recommandations reposent sur les bonnes pratiques de NGINX. Elles permettent de réduire considérablement les tâches fastidieuses et facilitent également le maintien d’un meilleur niveau de sécurité. Découvrez comment cela fonctionne dans cette vidéo de 2 minutes.
Détection des CVE et évaluation de leur gravité pour renforcer votre posture de sécurité
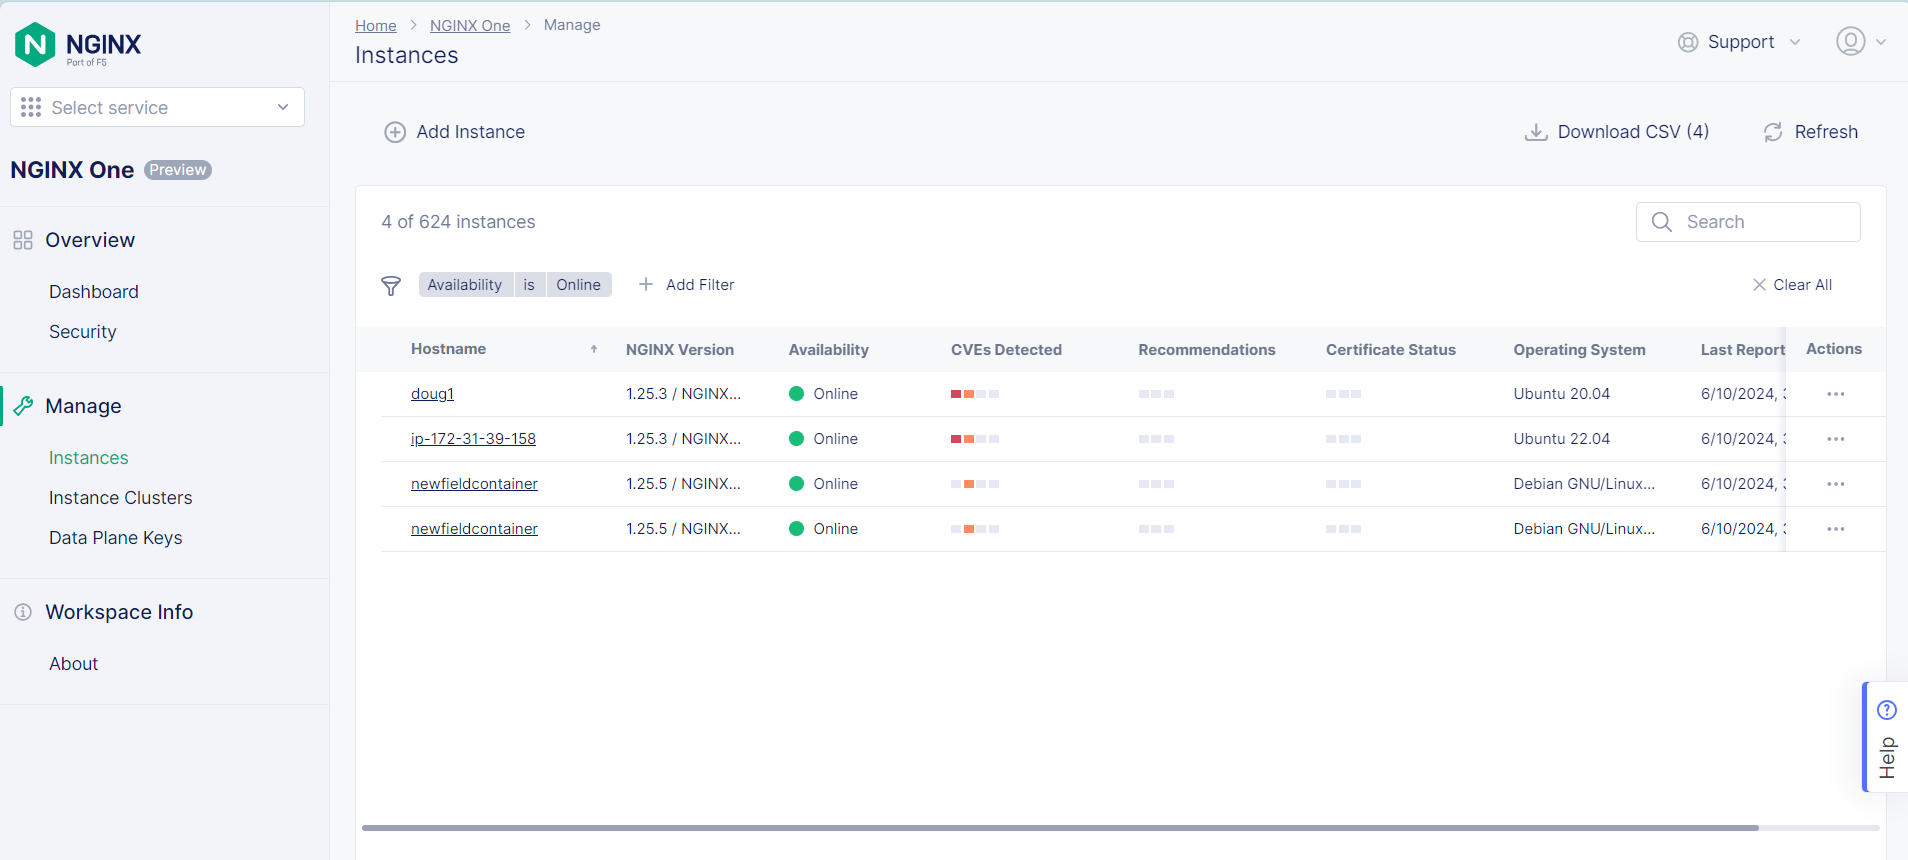
Chez NGINX, nous sommes fiers de notre transparence concernant les CVE et de publier des correctifs aussi rapidement que possible. Les solutions commerciales de nombreux fournisseurs recherchent les CVE non corrigées, notamment celles de NGINX. NGINX étant très largement déployé (parmi les cinq images les plus téléchargées sur Docker Hub), nous souhaitions offrir à nos clients un moyen simple de cibler et de corriger plus facilement les CVE au sein de leurs parcs NGINX.
Pour y remédier, nous signalons les CVE de deux manières dans NGINX One. Tout d’abord, nous avons ajouté une colonne « CVE détectées » à votre liste d’instances, avec un code couleur indiquant leur niveau de gravité. Vous pouvez ainsi identifier rapidement les correctifs à traiter en priorité.
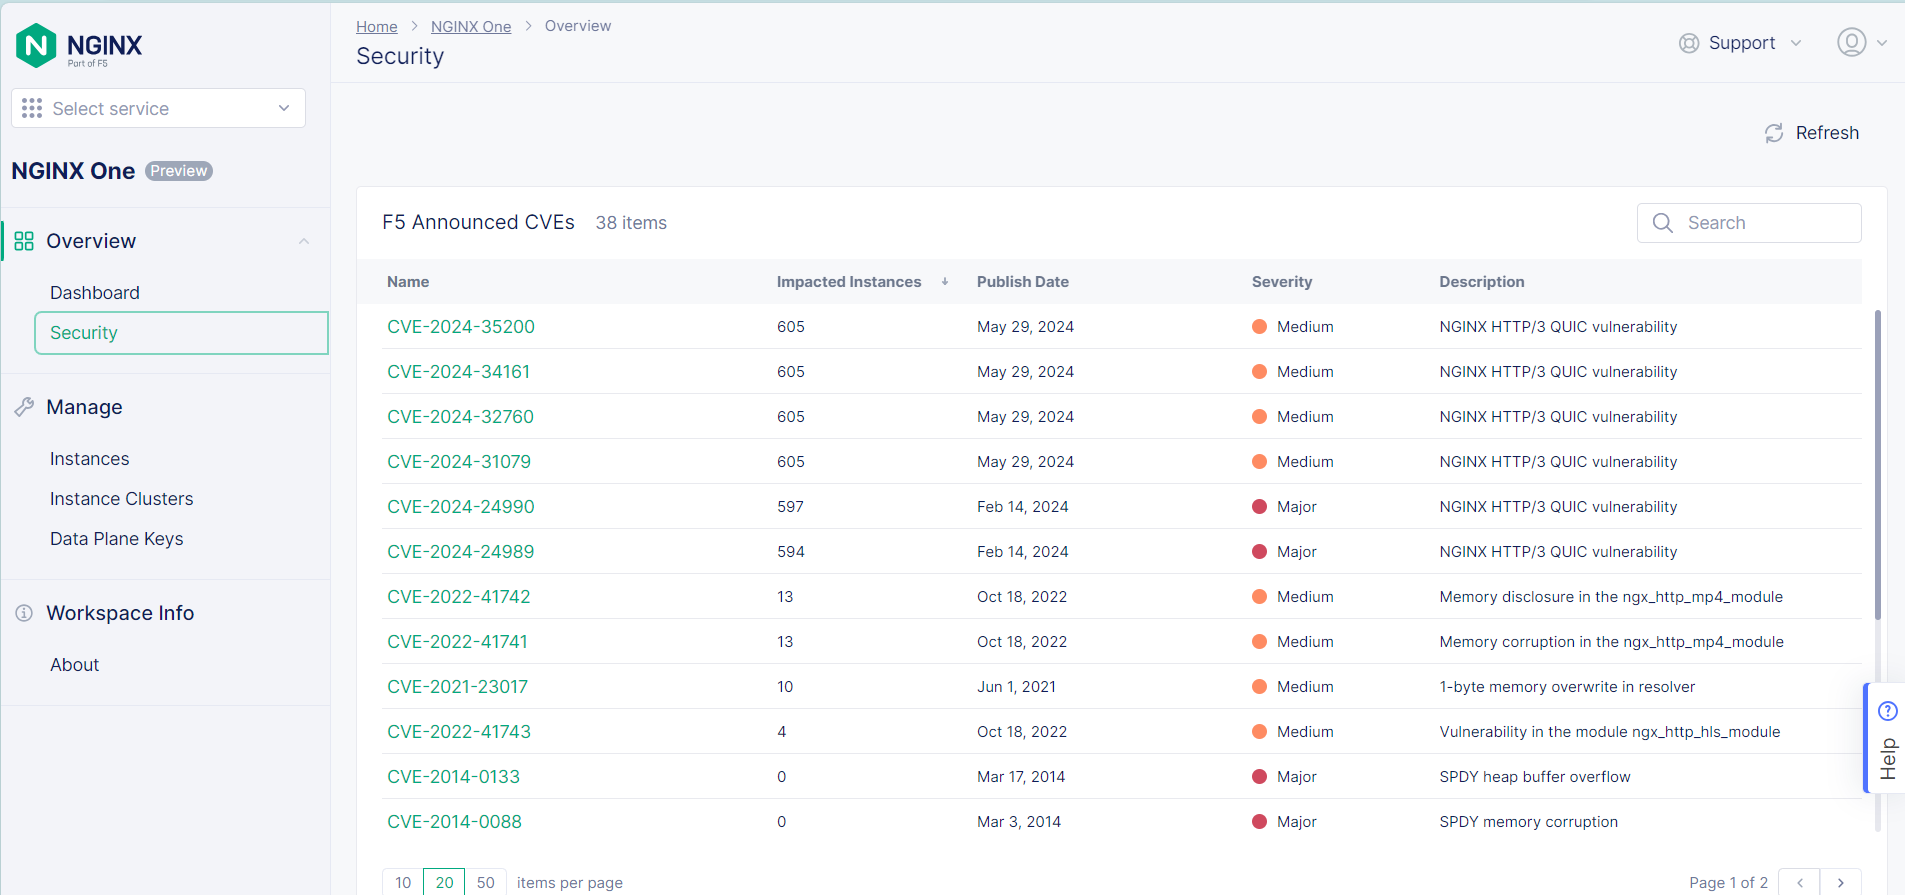
Deuxièmement, nous proposons une vue d’ensemble dédiée des CVE sous forme de vignette sur la page d’accueil de la console NGINX One. Elle offre une vision complète de la posture de sécurité de votre environnement NGINX, notamment du nombre d’instances affectées et du niveau de gravité. Les équipes de sécurité et DevOps peuvent parcourir rapidement la liste afin de hiérarchiser les mesures correctives et d’adopter une approche plus proactive pour corriger les vulnérabilités.
Clustering : synchroniser les configurations entre les instances regroupées
Avant l’avènement du cloud computing, les utilisateurs avancés déployaient des clusters (à l’aide des couches 2 et 3) afin de regrouper plusieurs instances NGINX, assurant ainsi la haute disponibilité, la répartition de charge et l’évolutivité des applications et services web. Avec le cloud computing, la répartition de charge est devenue un prérequis. Les mécanismes de basculement des couches 3 et 2 sont alors tombés en désuétude. Toutefois, la nouvelle architecture cloud n’a pas résolu le problème du maintien de configurations identiques sur les différentes instances NGINX. Autre difficulté tout aussi importante dans les environnements dynamiques : déterminer simplement quelles instances prenaient en charge quelles applications ou quels services, ainsi que les adresses IP, les entrées DNS et les autres enregistrements pertinents correspondants, pouvait nécessiter de solliciter plusieurs équipes et d’attendre leurs réponses lors d’une mise à niveau de la configuration ou d’un cycle d’application de correctifs pour une CVE.
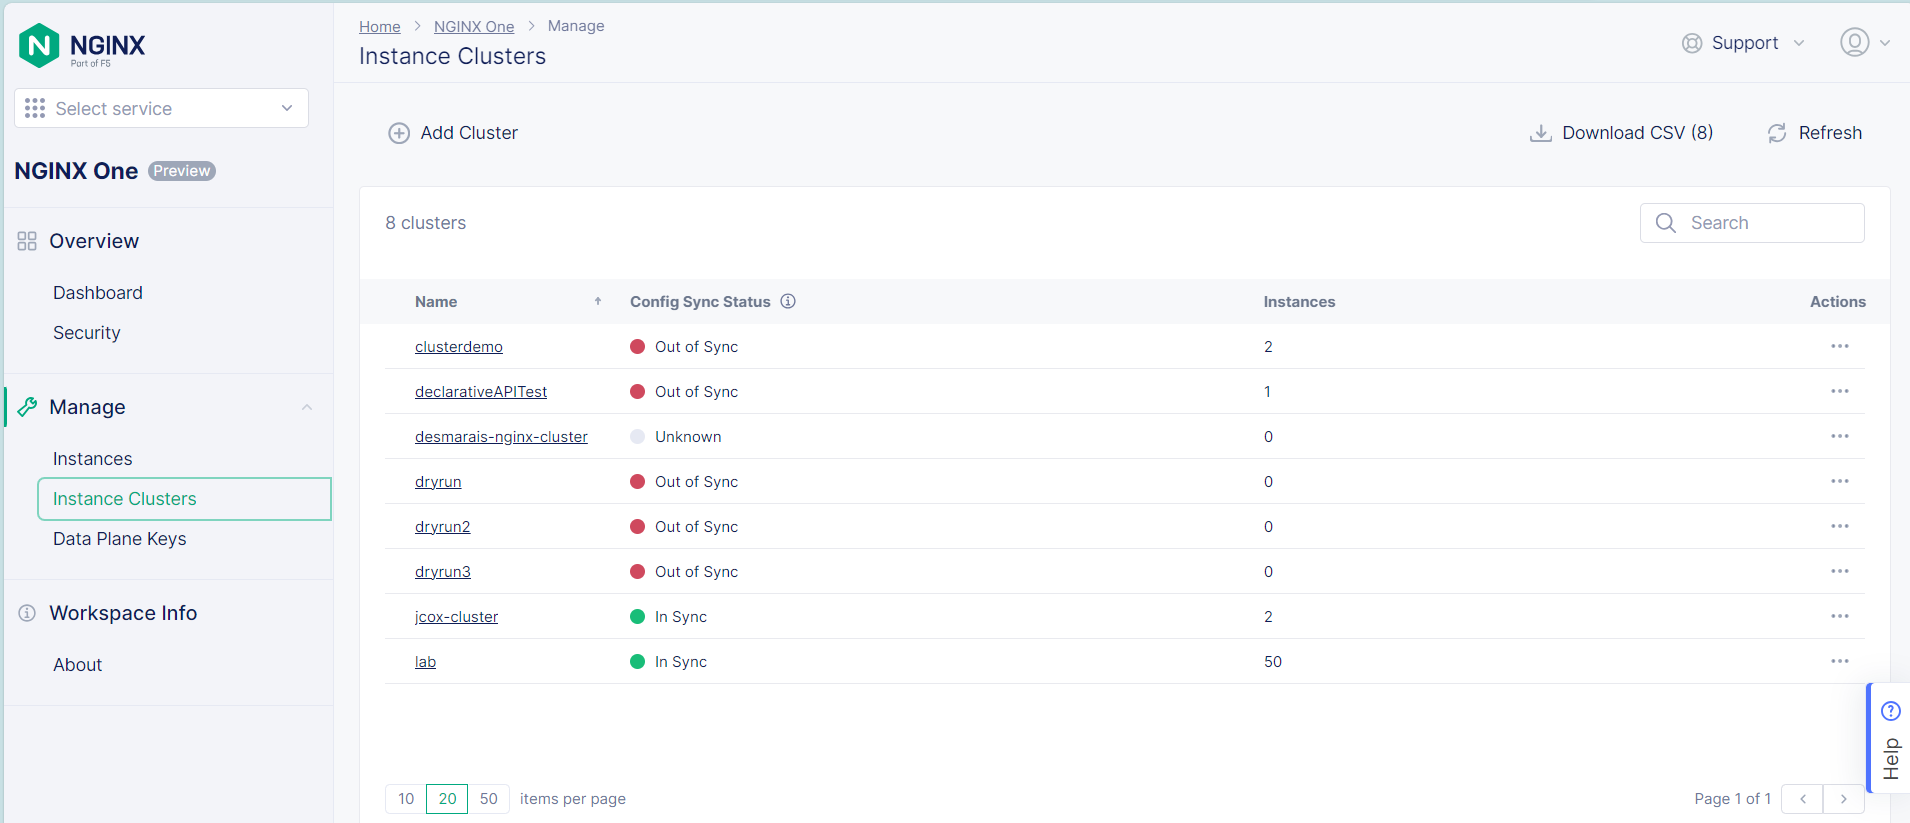
NGINX One vous permet désormais de regrouper vos instances NGINX dans des groupes logiques appelés clusters. Le tableau de bord du cluster affiche l’état de synchronisation de toutes les instances gérées par NGINX One. Les modifications apportées à une instance du cluster sont automatiquement répercutées sur tous les membres du groupe, ce qui synchronise automatiquement les mises à jour et les changements de configuration. Avec les clusters, la haute disponibilité se met en place en quelques clics ou à l’aide d’une brève commande CLI, avec un minimum d’efforts.
Nouvelle méthode pour connecter des conteneurs à NGINX One
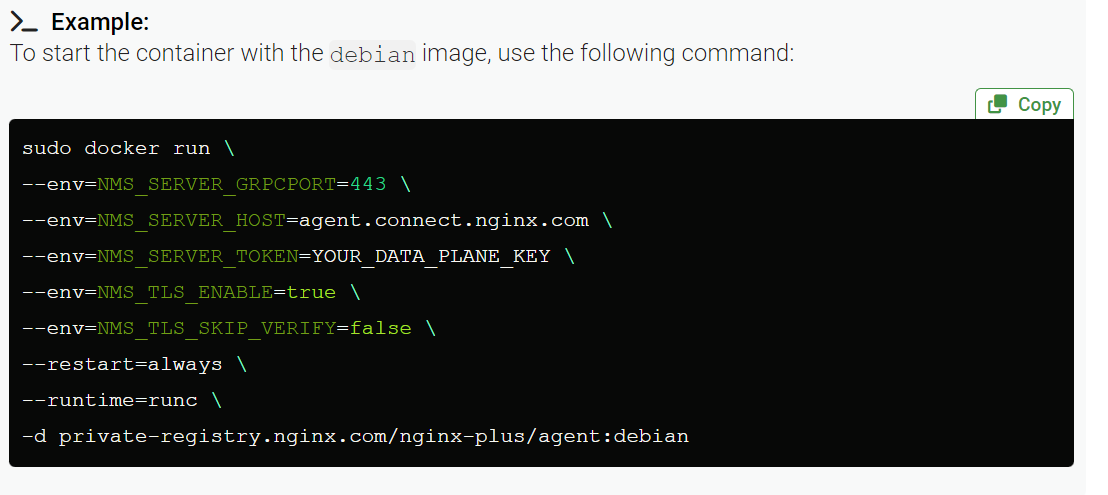
NGINX One utilise un agent, un modèle très puissant qui gagne en popularité dans le monde de la technologie. NGINX Agent s’exécute en tant que processus Linux et communique de manière bidirectionnelle avec NGINX et la console SaaS NGINX One. L’agent transmet les métriques, les statistiques et les données d’observabilité de NGINX à NGINX One, et répercute les modifications de NGINX One vers NGINX. Auparavant, vous deviez créer votre propre Dockerfile intégrant l’agent pour déployer des charges de travail NGINX conteneurisées et les connecter à NGINX One. Nous avons publié une image officielle hébergée dans notre registre privé pour vous faciliter la tâche. Nous prévoyons également de publier prochainement une image pour NGINX Open Source.
Mise à jour sur la tarification de NGINX One
Après avoir recueilli les premiers retours de nos clients, de nos équipes commerciales et de nos services opérationnels F5, nous avons décidé de reporter la mise en place d’un modèle tarifaire basé sur la consommation pour NGINX One. Lors du lancement, nous conserverons nos modèles tarifaires actuels par instance et par nœud afin de limiter les perturbations et d’assurer une transition fluide pour nos clients existants. Nous prévoyons toutefois de proposer à l’avenir des options de tarification à la consommation, tout en continuant à suivre les besoins de nos clients et à tenir compte de leurs retours.
Bientôt disponible… Chatbots, téléchargements Docker, DNS avancé et sécurité multicloud !
Dans les mois à venir, nous ajouterons de nombreuses nouvelles fonctionnalités à NGINX One. Notre feuille de route prévoit notamment :
- Mise en place d’un « docker pull » avec des conteneurs NGINX Plus Agent préconstruits dans des registres publics, ainsi que davantage d’options de configurations préconstruites dans nos registres privés pour NGINX Plus
- Configurations intermédiaires qui vous permettent de créer des configurations et de les préparer en vue de leur examen, de leur approbation et de leur publication ultérieure
- Alertes et notifications concernant des éléments critiques, tels que l’expiration prochaine de certificats, les instances récemment détectées et d’autres événements importants comme les nouvelles CVE
- Surveillance des performances des applications pour une visibilité détaillée sur les performances et le comportement de chacune de vos applications, notamment les requêtes, les réponses, les temps d’aller-retour et d’autres indicateurs de performance, le tout en temps réel.
- Fonctionnalités de gestion des certificats SSL, notamment l’ajout, la mise à jour et la suppression de certificats SSL, ainsi que l’affichage de tous les certificats SSL, pour les instances NGINX gérées et non gérées.
- Des chatbots basés sur l’IA et davantage d’interactions au sein de l’application, notamment des visites guidées, une aide interactive à la configuration et des conseils pour la mise en place.
- Extension de NGINX One pour permettre la connexion à NGINX Ingress Controller pour les clusters Kubernetes et NGINX Unit.
- Activation de nouvelles fonctionnalités compatibles à la fois avec NGINX et F5 Distributed Cloud telles que le DNS avancé, l’équilibrage de charge et la mise en réseau multiclouds, ainsi que l’intégration de la sécurité WAAP (protection des applications web et des API).
Conclusion : une meilleure façon d’utiliser NGINX
L’un des grands avantages du SaaS est que ce modèle nous permet de déployer des modifications de code et de nouvelles fonctionnalités beaucoup plus rapidement et en toute sécurité. Nous développons NGINX One en partenariat avec nos clients et observons attentivement la manière dont ils utilisent le produit afin d’orienter nos priorités en matière de fonctionnalités. Nous espérons que NGINX One offrira à tous nos utilisateurs une meilleure façon d’utiliser NGINX, en réduisant les tâches fastidieuses, en simplifiant le dépannage, en renforçant la sécurité et en les aidant à proposer une meilleure expérience applicative à leurs utilisateurs. Nous avons accompli beaucoup de choses en trois mois et comptons maintenir le rythme en déployant régulièrement et rapidement de nouvelles fonctionnalités. Restez donc à l’affût des évolutions de NGINX One, car le produit ne fera que s’améliorer. Comme toujours, vos commentaires sont les bienvenus.
Vous êtes un professionnel et souhaitez essayer NGINX One avec vos propres instances NGINX Plus ou NGINX Open Source ? Nous vous invitons à Cliquer ici pour vous inscrire sur la liste d’attente de l’accès anticipé ; les places sont limitées, nous vous recommandons donc de vous inscrire dès aujourd’hui.
À propos de l’auteur
Articles de blog associés

Tendances actuelles des technologies cloud natives, de l’ingénierie de plateforme et de l’IA
Découvrez les principaux enseignements tirés des réponses à l’enquête annuelle F5 NGINX sur les dernières tendances en matière de technologies cloud natives, de sécurité, d’ingénierie de plateforme et d’IA.

Quels contrôleurs Ingress NGINX sont affectés par les vulnérabilités CVE-2022-4886, CVE-2023-5043 et CVE-2023-5044 ?
Lorsque de nouvelles CVE sont signalées, il est facile de ne plus savoir si elles concernent un outil de contrôleur Ingress NGINX particulier, car il existe plusieurs projets. Cet article présente les CVE et explique comment distinguer les différents projets de contrôleurs Ingress afin de dissiper toute confusion.
Votre API est-elle en temps réel ? Testez sa latence avec l’outil rtapi de NGINX
Votre API répond-elle aux requêtes en moins de 30 ms ? Si ce n’est pas le cas, il ne s’agit pas d’une API en temps réel offrant la faible latence exigée par la grande majorité des organisations. Mesurez la latence de votre API avec l’outil rtapi de NGINX et découvrez comment NGINX peut l’aider à offrir une réactivité en temps réel.

Un testeur d’expressions régulières pour NGINX et NGINX Plus
Le testeur d’expressions régulières (regex) pour NGINX et NGINX Plus vous évite de tâtonner en vous indiquant si une expression régulière utilisée dans un bloc location ou map correspond aux valeurs comme prévu. Il génère la configuration appropriée et affiche les valeurs des groupes de capture.
Caches partagés avec les clusters de cache NGINX Plus, partie 1
Optimisez la capacité de votre cache web en le répartissant entre plusieurs serveurs de cache web NGINX ou NGINX Plus. Découvrez comment procéder dans cet article.
Introduction aux microservices
Les microservices suscitent actuellement beaucoup d’intérêt. Cet article de blog est le premier d’une série de sept consacrée à la conception, au développement et au déploiement de microservices.