Le système de noms de domaine (DNS) est souvent considéré comme l’annuaire téléphonique d’Internet, car il traduit les noms d’hôte compréhensibles par les utilisateurs en adresses IP. Cette fonction essentielle permet d’accéder aux applications Internet et aux services numériques, constituant ainsi un fondement indispensable de la connectivité en ligne.
Les attaques basées sur le DNS ont connu une forte hausse ces dernières années et évoluent constamment pour exploiter la disponibilité, la stabilité et les vulnérabilités des services DNS. Selon le rapport de F5 Labs intitulé « Rapport 2023 sur les tendances des attaques DDoS », les cyberattaquants adoptent des méthodes de plus en plus sophistiquées, faisant des attaques basées sur le DNS une menace persistante et un type d’attaque privilégié par les cybercriminels. À titre d’exemple, en avril 2021, une importante attaque par déni de service distribué (DDoS) a rendu indisponibles pendant deux heures plusieurs services cloud de Microsoft, notamment Xbox Live, Office, SharePoint Online, Teams et OneDrive. En avril 2023, une série d’attaques DDoS par domaine inexistant (NXDOMAIN) a ciblé et submergé des sites web du secteur de la santé aux États-Unis. Cette attaque a entraîné une congestion du réseau, empêchant les serveurs de répondre aux requêtes légitimes des utilisateurs, ce qui souligne la nécessité cruciale de disposer de systèmes DNS robustes et redondants dans un réseau hybride.
Compte tenu du caractère critique du DNS et de l’évolution rapide des technologies cloud, les organisations doivent rechercher les meilleures solutions DNS à haute disponibilité afin de renforcer la résilience du DNS sous tous ses aspects.
Le cloud, c’est formidable ; l’associer à une solution complémentaire sur site, c’est encore mieux
Les pannes de DNS dans le cloud montrent que des interruptions des services cloud, en particulier du DNS, peuvent survenir malgré la redondance des systèmes. Ces interruptions peuvent être dues à différents facteurs, tels que des bogues logiciels, des erreurs de configuration, des erreurs humaines ou encore des problèmes d’alimentation électrique et d’accessibilité du réseau. Il est difficile de garantir qu’un système reste opérationnel en permanence.
Face à la multiplication des pannes de DNS, les organisations cherchent à tirer parti de l’agilité des services cloud tout en gardant le contrôle sur la disponibilité et la sécurité, même lorsque ces services sont perturbés.
Complémentaire aux services DNS, l’équilibrage global de la charge des serveurs (GSLB) — un mécanisme d’équilibrage de charge reposant sur le protocole DNS — assure la résilience dans les environnements multidatacenters et multiclouds. Pour ce faire, il exploite les informations sur les ressources des services et le DNS afin d’orienter intelligemment le trafic entre des sites géographiques distribués, en fonction des politiques métier et réseau. Afin de garantir la disponibilité continue de leurs opérations, les entreprises étudient activement les architectures de résilience optimales pour ces services étroitement liés de DNS principal et de DNS intelligent.
Améliorer la résilience et les performances du DNS grâce à une architecture hybride basée sur F5
L’adoption d’un service DNS SaaS de F5 Distributed Cloud Services, utilisé conjointement avec une solution F5 BIG-IP DNS sur site, offre aux entreprises une élasticité, une agilité et une protection contre les attaques DDoS accrues, ainsi qu’une portée mondiale, des performances et une disponibilité renforcées. C’est lorsque ces solutions sont combinées — l’une sur site, l’autre dans le cloud — que leurs avantages se multiplient véritablement. Avec BIG-IP DNS, les utilisateurs peuvent tirer parti de fonctionnalités d’automatisation pour garantir une sécurité et une disponibilité totales, ainsi que de fonctions supplémentaires telles que le masquage des enregistrements DNS primaires et la possibilité d’activer les services DNS sur site.
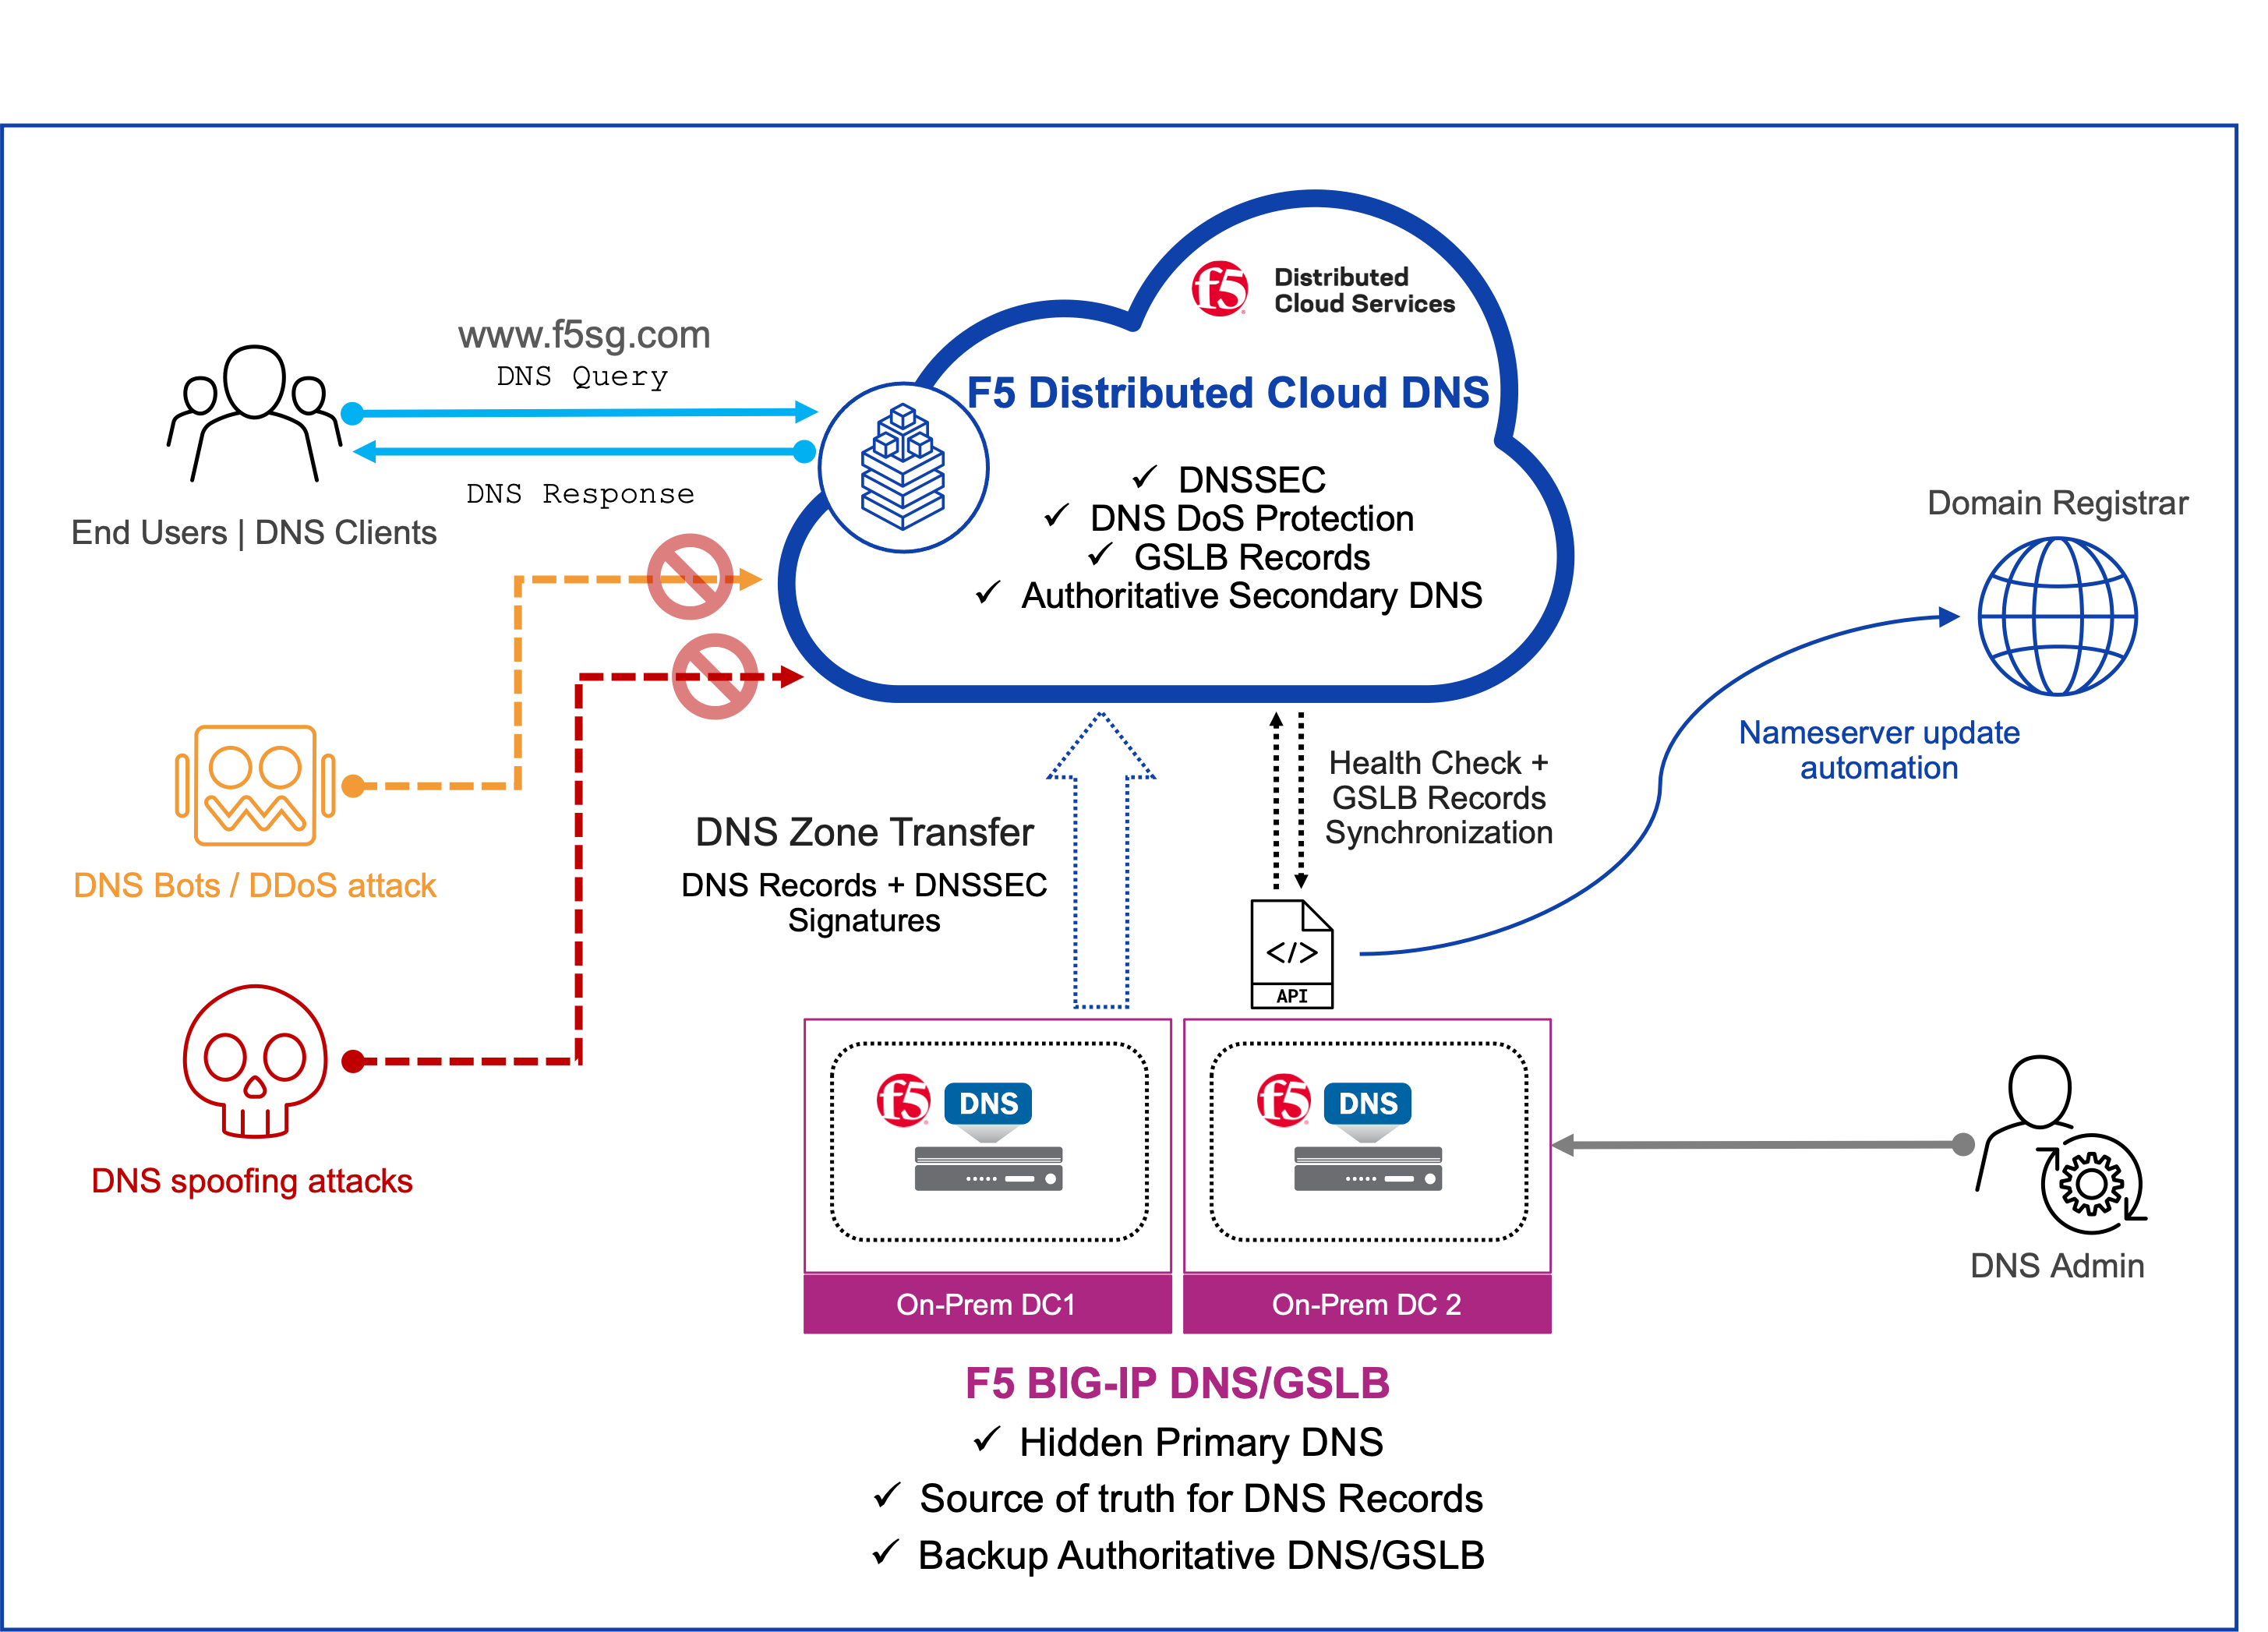
Cette architecture permet aux organisations d’utiliser les services F5 Distributed Cloud pour leur DNS faisant autorité dans le cadre des opérations courantes. Si nécessaire, elles peuvent basculer vers des services DNS sur site, afin de conserver le contrôle de leur infrastructure DNS.
Dans l’architecture DNS hybride de F5, Distributed Cloud DNS fait office de DNS faisant autorité et de DNS secondaire, en s’appuyant sur la capacité et les fonctionnalités d’une solution SaaS, notamment :
- Couches de sécurité : Bénéficiez d’une sécurité dynamique avec un basculement automatique et une protection intégrée qui empêchent les attaques DDoS ou la manipulation des réponses DNS.
- Mise à l’échelle automatique de la capacité : Déployez et prenez en charge des applications partout. Cette solution DNS repose sur un plan de données mondial qui facilite le déploiement et la gestion, tout en s’adaptant automatiquement aux fortes demandes.
- Maintenez une haute disponibilité : Reposant sur un réseau anycast mondial, cette solution fournit un service DNS hautement disponible et réactif grâce à des points de présence répartis sur les marchés du monde entier.
- Déploiement et mise en service rapides : configurez et provisionnez en quelques minutes à l’aide d’un ensemble unique d’API.
Dans les situations imprévues où les services DNS basés sur le SaaS sont indisponibles, les entreprises peuvent activer automatiquement BIG-IP DNS sur site afin d’assurer la continuité du trafic DNS. BIG-IP DNS offre des fonctionnalités robustes telles que :
- Performances de 100 millions de RPS : BIG-IP DNS utilise le service DNS Express et le mode Rapid Response pour faire évoluer le DNS faisant autorité jusqu’à 100 millions de réponses aux requêtes par seconde (RPS), afin que les utilisateurs se connectent au meilleur site. Le service F5 DNS Express améliore les fonctions DNS standard en déchargeant le traitement des réponses DNS et en faisant passer la capacité de quelques centaines de milliers à plus de 50 millions de RPS.
- Pare-feu DNS/DDoS : Peut être associé à BIG-IP Advanced Firewall Manager (AFM) pour offrir une sécurité étendue, notamment en protégeant le DNS contre les attaques DDoS volumétriques telles que les inondations UDP ou les attaques DDoS par amplification.
- DNSSEC : Protège les serveurs de noms de domaine locaux contre l’empoisonnement du cache et les attaques de l’homme du milieu grâce aux extensions de sécurité du système de noms de domaine (DNSSEC) en temps réel.
- Consolidation du cache : Réduit la latence et le temps de réponse jusqu’à 80 %.
- Basculement garantissant la disponibilité : Basculez des centres de données entiers ou des applications et serveurs individuels afin de garantir aux utilisateurs un accès ininterrompu aux applications dont ils ont besoin.
Cette architecture répond au besoin de services DNS continus afin de maintenir les entreprises numériques en ligne tout en tirant parti des avantages du cloud. Elle permet aux organisations de garder le contrôle et d’éviter de se retrouver bloquées en cas d’indisponibilité des services cloud.
Passez à l’étape suivante de votre parcours DNS
Découvrez plus en détail le concept et la conception de l’architecture DNS hybride de F5 en explorant un exemple de configuration élaboré par Michelangelo Dorado, ingénieur solutions chez F5.
Ce guide détaillé présente la configuration de base permettant d’intégrer la résilience DNS à votre environnement. Le guide de configuration comprend :
- Configuration d’un DNS principal masqué et d’un DNS secondaire faisant autorité
- Configuration DNSSEC
- Configuration de la résilience DNS avec surveillance active de l’état
- Facilité de configuration et d’intégration à Distributed Cloud DNS et BIG-IP DNS, avec une automatisation axée sur les API
Découvrez comment F5 Distributed Cloud DNS simplifie la fourniture de services DNS dans les environnements multicloud et les applications modernes : https://www.f5.com/products/distributed-cloud-services/dns
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.