BIG-IP SSL Orchestrator
動的なポリシーベースの復号、暗号化、およびセキュリティ検査デバイスへのトラフィックステアリングにより、インフラストラクチャとセキュリティへの投資効果を最大化します。
見えない脅威も被害をもたらす
暗号化された脅威から保護
悪意のある攻撃者は、SSL/TLS暗号化を悪用して不正なペイロードを隠し、セキュリティ制御をかいくぐって回避します。暗号化トラフィックを大規模かつ効率的に検査できないセキュリティソリューションによって、組織を攻撃の危険にさらしてはなりません。BIG-IP SSL Orchestratorは、受信および送信SSL/TLSトラフィックを高いパフォーマンスで復号し、脅威を可視化して攻撃を未然に阻止するセキュリティ検査を可能にします。
- アウトバウンドトラフィックの可視化 - アウトバウンドトラフィックによるマルウェアの拡散、データの流出、攻撃を実行するためのコマンド&コントロールサーバーへの接続を防ぎます。
- 受信トラフィックの可視化 - 受信する暗号化トラフィックを復号し、攻撃、感染、データ侵害につながるランサムウェア、マルウェア、その他の脅威が潜んでいないことを確認します。
- 次世代暗号化プロトコルの検査 - フルプロキシと多様な暗号スイートのサポートにより、アーキテクチャを変更することなく柔軟性を高め、新たなセキュリティの死角が生じるのを防ぎます。
暗号化トラフィックをインテリジェントに管理
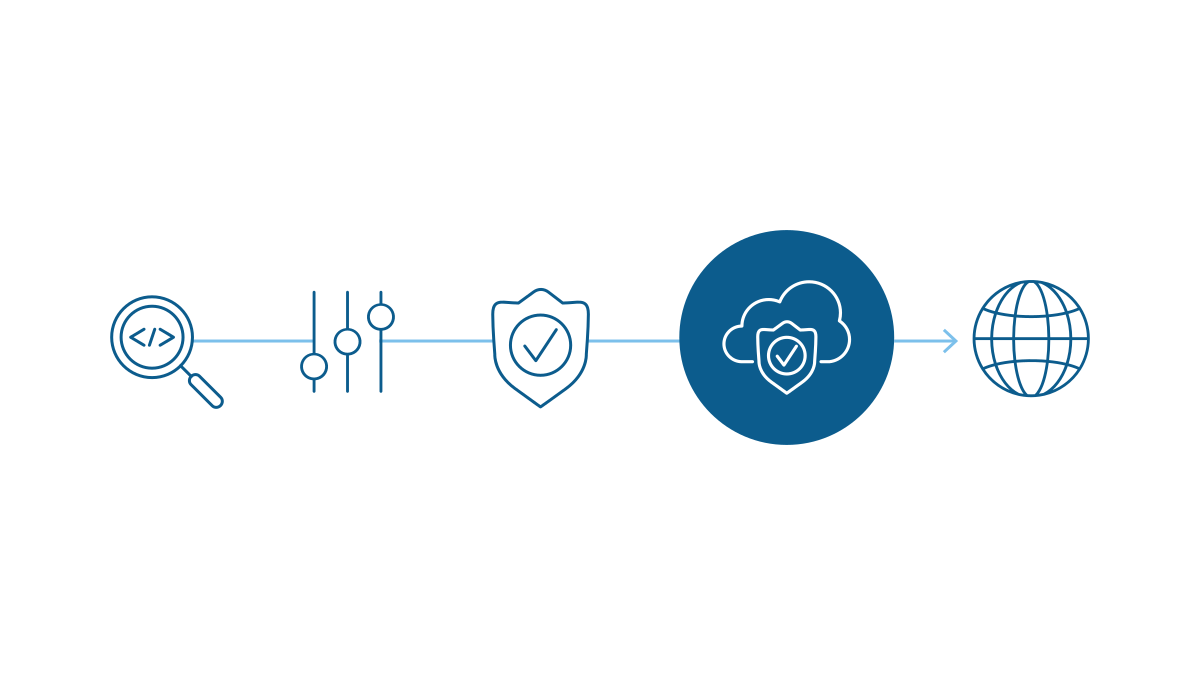
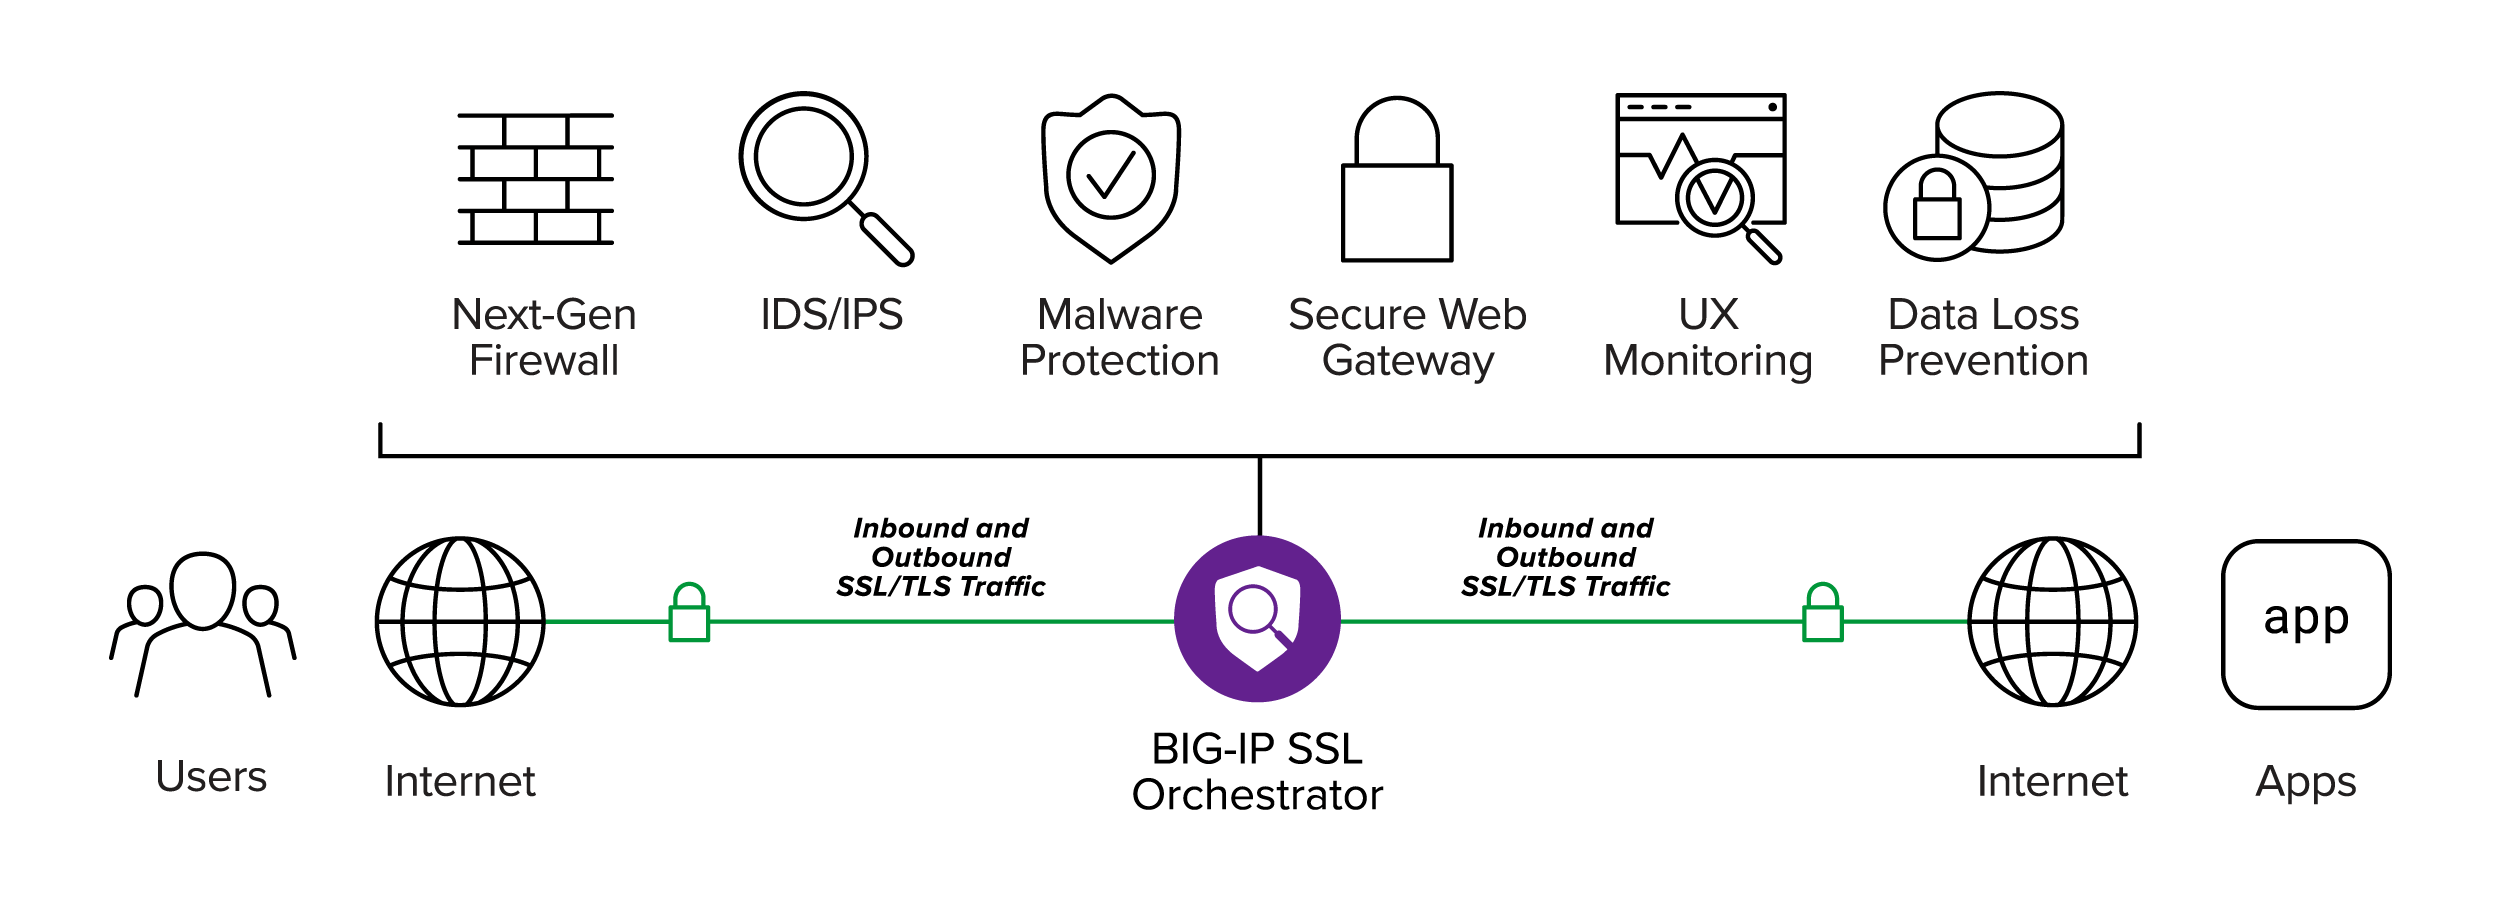
セキュリティ対策を万全に進めるには、オーケストレーションが必要です。SSL/TLSトラフィックの可視化と検査はその第一歩にすぎません。セキュリティスタック全体で検査を行うために、セキュリティソリューションをデイジーチェーン接続したり手動で構成したりする方法は、拡張性に乏しく、効果的ではありません。BIG-IP SSL Orchestratorは、復号されたトラフィックのフローをセキュリティスタック全体にわたってインテリジェントに管理します。
- 制御の一元化 - 複数の検査デバイスにわたる復号を統合し、サポートされていない暗号スイートの使用や偽のSSL/TLS接続を阻止するとともに、インフラストラクチャの複雑さを軽減します。
- ポリシーベースのトラフィックステアリング - 柔軟なコンテキストエンジンにより、ネットワークトポロジー、プロトコル、暗号方式を問わず、トラフィックをグループ化、監視、振り分けできます。
- 動的サービスチェイニング - 受信トラフィックの種類に基づき、既存のセキュリティソリューションを使用して動的かつ論理的なセキュリティサービスチェーンを構築し、セキュリティと可用性を最適化します。
シャドーAIを検出
Shadow AI(承認されていないAIツールの利用)は、重大な可視性の欠如を招き、組織を脆弱性にさらす可能性があります。生成AIなどのツールを一律にブロックすることは簡単な解決策に思えるかもしれませんが、多くの組織にとって現実的ではありません。BIG-IP SSL Orchestratorを活用すれば、イノベーションを損なうことなくShadow AIのリスクに容易に対処するために必要な可視性と制御を確保できます。
- リアルタイムのトラフィック復号 - プロアクティブな検出により、暗号化トラフィックに隠れたGenAIの利用を可視化します。
- 動的トラフィックルーティング - サービスチェイニングを使用し、リスクレベルに応じて高リスクのアクションをDLP、WAF、その他の検査ツールに転送します。
- プログラム可能なユーザーコーチング - カスタマイズしたアラートをその場でユーザーに通知して適切な行動を促し、セキュリティポリシー違反を防止します。
ランサムウェアのリスクを軽減
ランサムウェアは、急速に拡大しているサイバーセキュリティ脅威の1つです。かつてはまれだったこの脅威が、今では全攻撃のほぼ半数を占めています。残念ながら、ランサムウェアの勢いが衰える兆しはありません。暗号化されたペイロードに潜んで侵入するランサムウェアから組織を保護することが不可欠です。BIG-IP SSL Orchestratorは、包括的なランサムウェア防御を構築し、こうした攻撃をブロックする能力を最大限に高めます。
- 送信トラフィックを検査 - 送信トラフィックを検査することで、ランサムウェア攻撃や「ドロップゾーン」へのデータ流出を防ぎます。
- テナントのアクセスを制限 - ユーザーのアクセス先を既知かつ利用実績のあるドメインのみに限定し、意図しないリダイレクトや攻撃者のドメインへの誤アクセスをブロックすることで、認証情報の窃取を防ぎます。
- フィッシング攻撃を軽減 - 悪意のあるフィッシングサイトへのアクセスや、不正な添付ファイルによる感染を阻止し、ランサムウェアを防ぎます。
製品概要
F5 dynamic traffic steering
BIG-IP SSL Orchestratorは、SSL/TLSインフラストラクチャを強化し、暗号化トラフィックをセキュリティソリューションから可視化できるようにするとともに、既存のセキュリティ投資を最適化します。動的なサービスチェイニングとポリシーベースのトラフィックステアリングを提供し、暗号化トラフィックの処理にコンテキストベースのインテリジェンスを適用することで、セキュリティスタック全体にわたる暗号化トラフィックの流れをインテリジェントに管理し、最適な可用性とセキュリティを確保します。
ソフトウェア(仮想版)
データセンターやコロケーション施設内、またはAWS、Azure、Google Cloud上の任意のハイパーバイザーに導入できます。
コア機能
SSL/TLSトラフィックを検査しなければ、攻撃を見逃し、組織が脅威にさらされるおそれがあります。BIG-IP SSL Orchestratorは、暗号化トラフィックの堅牢な復号化/再暗号化とオーケストレーションを提供します。
SSL/TLSの可視化
SSL/TLSの復号と暗号化、ハイブリッドPQCを含む強力な暗号スイートのサポート、柔軟な導入オプションを提供します。
動的サービスチェイニング
サービスの挿入、耐障害性、監視、負荷分散を提供します。
コンテキストに基づくインテリジェンス
位置情報、IPレピュテーション、URL分類、サードパーティ製ICAPとの連携をサポートします。
きめ細かな制御
ヘッダーの変更、ポート変換のサポート、暗号スイートとプロトコルの詳細な制御。
さまざまな検査デバイスに対応
インラインのレイヤー2およびレイヤー3、HTTPプロキシ、ICAP、パッシブ/受信専用の検査サービスをサポートします。
多様な導入形態に対応
スタンドアロン、クラスター、個別のイングレス/エグレス階層
透過型プロキシと明示型プロキシ
クライアント側で特別な設定を行うことなく、トラフィックをインターセプトして検査します。
セキュリティサービスを拡張
高可用性、F5のクラス最高水準の負荷分散、ヘルスモニタリング、SSL/TLSオフロード機能により、セキュリティサービスを拡張できます。
プラットフォームのサポートと統合
パートナーセキュリティツールとの連携
パートナーセキュリティツールとの統合
BIG-IP SSL Orchestratorはベンダーや製品に依存せず、世界をリードするセキュリティデバイスと容易に統合できるよう最適化されています。これにより、暗号化された脅威に関するさまざまな課題に対応できる強力なソリューションを構築できます。
クラウドサポート
クラウドサポート
F5は、クラウドプラットフォーム全体にわたる幅広い統合サポートを提供し、クラウド活用の形態を問わず、あらゆる場所であらゆるアプリを保護し、展開できるよう支援します。


リソース
注目コンテンツ
Trinity Cyber、F5の支援で悪意ある攻撃者を阻止
Trinity Cyberは、BIG-IP SSL Orchestratorによる復号を伴う詳細なコンテンツ検査を提供する独自のサイバーセキュリティサービス群で、お客さまを保護します。
事例を読むソリューション概要
F5 BIG-IP SSL OrchestratorでシャドーAIのリスクを管理 ›
BIG-IP SSL OrchestratorのサービスとしてのBIG-IP Advanced WAF ›
BIG-IP SSL OrchestratorサービスとしてのF5 Secure Web Gateway Services ›
データシート
BIG-IP SSL Orchestratorデータシート ›
統合ガイド
Cisco Firepower Threat Defense ›
Cisco Web Security Appliance ›
Menlo Security Remote Browser Isolation ›
Palo Alto Networks Next-Generation Firewall ›
Symantec Data Loss Prevention ›