En bref : La troisième édition de notre rapport annuel État des lieux de la fourniture d’applications est désormais disponible. Les entreprises manifestent un vif intérêt pour la sécurité et la migration vers le cloud, et s’appuient de plus en plus sur les services applicatifs.
Forrest Gump, dispensant sa sagesse inattendue si particulière à une infirmière dans le film éponyme de 1994, déclarait : « Ma maman disait toujours qu’on peut en apprendre beaucoup sur une personne grâce à ses chaussures : où elle va, où elle est allée. » Il s’avère qu’il en va de même pour les services applicatifs : on peut en apprendre beaucoup sur une organisation grâce aux services applicatifs qu’elle utilise et prévoit d’utiliser, notamment sur la direction qu’elle prend.
Certaines des informations les plus révélatrices proviennent directement du fait de demander aux organisations non seulement quels services applicatifs elles utilisent, mais aussi où elles souhaitent les utiliser et sous quel format. Préfèrent-elles les conteneurs ? Ou restent-elles fidèles aux appliances virtuelles ? Quelle importance accordent-elles actuellement aux performances des applications, et où en est l’adoption des services applicatifs qui accélèrent les applications, comme HTTP/2 ?
Nous avons posé beaucoup de questions et obtenu beaucoup de réponses. En interrogeant plus de 2 000 personnes dans le monde entier et dans tous les domaines de l’informatique sur leurs projets en matière d’applications et de cloud, de services applicatifs et de sécurité, ainsi que sur ce qu’elles pensent réellement des tendances et technologies axées sur la programmabilité, telles que le DevOps et le SDN, nous avons découvert quelle direction les organisations prendraient en 2017.
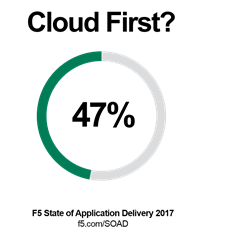
Et nous sommes heureux d’annoncer que 2017 s’annonce comme l’année des applications plus sûres fournies via le cloud computing.
Prévisions : plus sûr, plus intelligent et dans le cloud
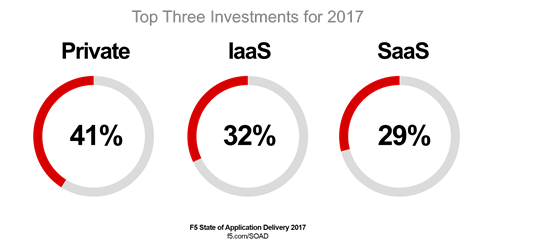
Sur le plan stratégique, le cloud sous toutes ses formes – privé, public et SaaS – domine les technologies dont chaque organisation estime qu’elles auront un impact au cours des deux à cinq prochaines années. Ainsi, un répondant sur cinq prévoit de fournir plus de 50 % de ses applications depuis le cloud d’ici 2017. En toute logique, les investissements suivent la stratégie. Les trois principaux investissements correspondent à la perception de l’impact stratégique et sont tous axés sur le cloud.
Il n’était donc pas surprenant de constater une préférence croissante pour le déploiement dans le cloud public des 14 services applicatifs en moyenne sur lesquels les organisations s’appuient désormais pour fournir leurs applications, quel que soit l’endroit où elles sont hébergées. Sans exception, nous observons un intérêt grandissant pour le déploiement de services applicatifs dans des environnements cloud.
La sécurité domine très largement ces services applicatifs, l’atténuation des attaques DDoS (30 %), DNSSEC (29 %) et les services de pare-feu d’applications web (WAF) (29 %) arrivant en tête des déploiements prévus au cours de l’année à venir.
Le manque de talents disponibles étant considéré comme problématique tant pour les déploiements de cloud hybride (23 %) que pour les efforts globaux en matière de sécurité (34 %), les services applicatifs peuvent contribuer à combler le déficit de compétences qui freine l’innovation et la dynamique de l’entreprise. C’est probablement la raison pour laquelle vingt-cinq pour cent (25 %) des personnes interrogées préfèrent déployer la protection et l’atténuation contre les attaques DDoS sous forme de service. De tels modèles, notamment dans le domaine de la sécurité, allègent la pression qui pèse sur les équipes de sécurité en place en proposant des services gérés par des experts, tout en offrant un modèle compatible sur le plan architectural avec les applications déployées sur site ou hors site, dans des environnements de cloud public ou de colocation.
Avec le nombre croissant de services applicatifs qui prennent en charge et sécurisent les applications au cœur de l’économie numérique, il n’est pas surprenant de constater une forte progression de l’utilisation des outils et des frameworks d’automatisation et d’orchestration le plus souvent associés au DevOps. De nombreuses organisations ont atteint un point de bascule opérationnel. Affecter davantage de personnel aux problématiques de mise à l’échelle et de rapidité n’est plus une option. Les rendements commencent à décroître. Les organisations se tournent donc avec beaucoup d’enthousiasme vers l’automatisation et l’orchestration.
Bien que DevOps reste peu présent dans les priorités stratégiques, l’automatisation et l’orchestration gagnent incontestablement en importance et se généralisent dans la pratique au sein des services informatiques. Tous les frameworks et outils ont vu leur adoption progresser. Par conséquent, d’une année sur l’autre, nous avons constaté une hausse significative de l’importance accordée par tous les métiers aux modèles et aux API (programmabilité). Les modèles ont enregistré la plus forte progression : jugés importants par 22 % des répondants en 2016, ils l’étaient par 52 % en 2017. Une croissance tout aussi impressionnante de l’utilisation d’OpenStack pourrait expliquer la soudaine prééminence de la programmabilité basée sur des modèles.
Quant aux raisons pour lesquelles les répondants adoptent la programmabilité avec le DevOps et le SDN, la réponse n’est pas, contrairement à ce que l’on pourrait penser, la réduction du délai de mise sur le marché. Les répondants ont systématiquement considéré la capacité à faire évoluer les opérations et les coûts comme plus importants qu’une mise sur le marché plus rapide. À l’exception de ceux qui ont reconnu être motivés par une directive de la direction générale (6 %) et des 2 % dont les primes dépendaient de cette adoption.
Mais avant de finir par reproduire l’intégralité du rapport, je vais simplement conclure avec les principales conclusions du rapport État de la fourniture d’applications de cette année :
- Le besoin en services applicatifs augmente.
Trois quarts des répondants ont déployé au moins 10 services, contre 60 % en 2016. Une organisation prévoit en moyenne 17 déploiements au cours des 12 prochains mois. - La maîtrise du cloud est importante.
Alors qu’un répondant sur cinq prévoit d’héberger plus de la moitié de ses applications dans le cloud d’ici 2017 et que quatre sur cinq adoptent des environnements multicloud, les entreprises développent leurs déploiements de cloud computing malgré la pénurie persistante de compétences dans ce domaine. - Les services de sécurité renforcent la confiance.
À l’échelle mondiale, les organisations qui ont le plus confiance en leur capacité à résister à une attaque ont dépassé la simple approche de sécurité périmétrique. Nombre d’entre elles prévoient de déployer, au cours de l’année à venir, des solutions d’atténuation des attaques DDoS, de protection DNSSEC et un pare-feu applicatif web. - Le DevOps est devenu opérationnel.
L’évolutivité et la réduction des dépenses d’exploitation sont les deux principaux moteurs de l’intérêt porté au DevOps et à la programmabilité. Cette capacité de mise à l’échelle est indispensable pour prospérer dans l’économie numérique.
Découvrez-en davantage et ce qui reste à venir
Le rapport complet contient bien d’autres informations (vous pouvez le télécharger dès maintenant, si ce n’est pas déjà fait), notamment une analyse plus approfondie des pratiques d’automatisation et d’orchestration et de la perception du DevOps, des données de sécurité indiquant quels services applicatifs ont le plus d’impact sur la confiance des entreprises dans leur sécurité, ainsi que les environnements précis dans lesquels elles prévoient de déployer diverses applications d’entreprise. Attention, spoiler : il s’agit forcément d’un type de cloud.
Et dans les semaines à venir, nous reviendrons sur chacun des principaux enseignements avec encore plus de détails et d’analyses approfondies.
Alors, prenez le rapport et un café, installez-vous confortablement et poursuivez votre lecture.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.