De manière générale, l’emploi du terme « attaque » en est venu à désigner une tentative visant à provoquer un déni de service au sein d’une organisation. Cela s’explique probablement par le fait que la fréquence et l’ampleur des attaques DDoS ont eu de graves conséquences pour des organisations de premier plan. La vague de couverture médiatique qui en a résulté a ancré dans la plupart des esprits l’idée que le terme « attaque » ne désigne qu’un seul type d’attaque : une tentative de DDoS contre une organisation.
Mais d’autres attaques précèdent les attaques DDoS, et c’est sur elles que nous devons nous concentrer si nous voulons commencer à faire face à la menace croissante que représente la légion de « thingbots », dont le nombre ne cesse d’augmenter parce que nous les ignorons.
Toutes les prévisions actuelles, qu’elles émanent d’analystes ou de commentateurs, annoncent une croissance rapide, presque exponentielle, du nombre d’objets connectés à nos réseaux. Le retentissement suscité par des pirates qui exploitent un objet grand public peut donner l’impression que ces attaques sont plus répandues, mais la réalité est que les organisations adoptent des appareils IoT en très grand nombre. Et les attaques visant ces appareils suivent la même tendance. Il suffit de penser aux plus visibles d’entre eux – panneaux de signalisation – et au nombre de fois où ils ont été « piratés » pour comprendre rapidement à quel point les « objets » sont réellement omniprésents.
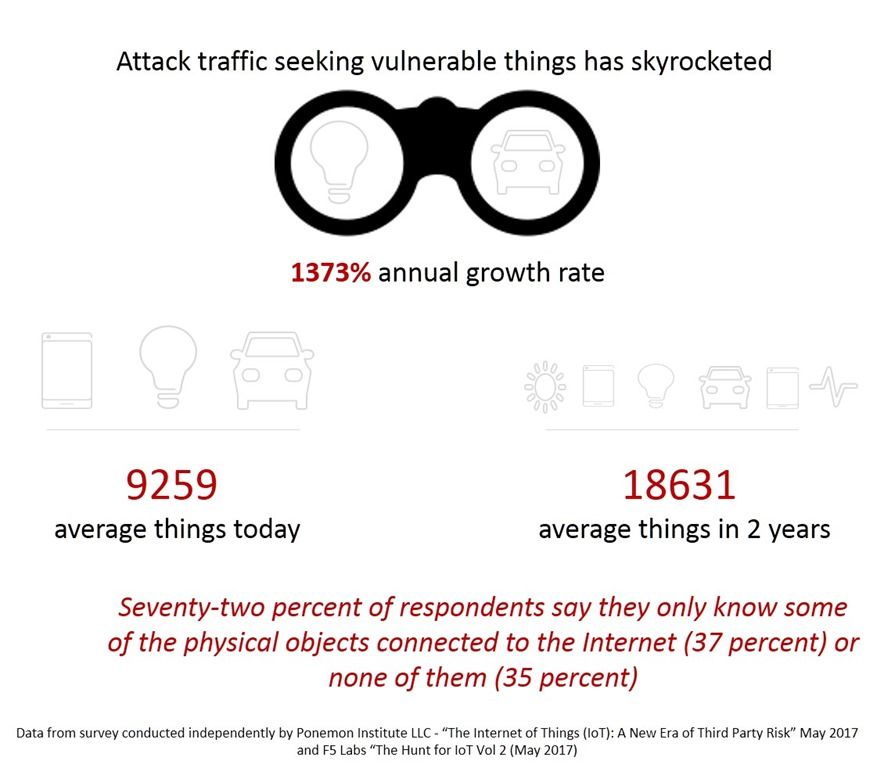
Prenons une étude récente qui indique que le nombre moyen d’appareils au sein d’une organisation – et non d’un foyer – doublera au cours des deux prochaines années. Cette même étude souligne également que seuls 28 % des répondants savent où se trouvent tous ces objets. En effet, la majorité des personnes ne connaissent qu’une partie des appareils et objets connectés à Internet dans leur organisation. Une étude menée en 2016 par le SANS Institute sur le secteur financier a abouti à des conclusions très similaires : moins de 40 % des répondants affirmaient avoir une visibilité complète sur les appareils – y compris ceux de l’IoT – et environ la moitié déclaraient disposer d’une visibilité au moins partielle.
Alors que les recherches de F5 Labs font état d’un taux de croissance annuel vertigineux de 1 373 % des attaques ciblant ces appareils, il convient de s’interroger sur la manière dont nous abordons actuellement la sécurité face à cette vaste légion de futurs thingbots. Car, comme vous vous en souvenez peut-être, une enquête d’Arxan/IBM indiquait : « pas moins de 44 % des personnes interrogées ont admis ne rien faire pour prévenir une attaque. Certes, elles craignent qu’une faille ne se produise par l’intermédiaire de ces applications — 58 % ont pointé du doigt les applications IoT et 53 % les applications mobiles —, mais elles ne font rien pour y remédier. »
Vous allez peut-être me trouver fou, mais empêcher la réussite de l’attaque initiale de « recrutement » semble être un bon point de départ. En règle générale, cela implique de renforcer le plan de gestion en verrouillant les accès SSH et Telnet, puis de sécuriser toutes les interfaces web éventuellement présentes.
En effet, les principales méthodes utilisées pour compromettre ces appareils consistent toujours à employer les mots de passe par défaut afin d’accéder à leur interface en ligne de commande, ou à exploiter des interfaces web vulnérables. C’est d’ailleurs ce qui explique l’augmentation des analyses telnet. Les attaquants et les appareils compromis recherchent d’autres appareils, tentent d’y accéder à l’aide d’identifiants par défaut connus, puis les enrôlent en infectant également ces appareils.
Il est important de surveiller le trafic sortant car cela peut révéler des appareils compromis qui rejoignent les légions de thingbots existants et tentent d’exploiter d’autres appareils à l’extérieur (ou à l’intérieur) de votre réseau. La surveillance des « nouveaux » appareils présentant un comportement inhabituel, comme un trafic excessif ou des tentatives de connexion, peut permettre d’identifier des acteurs malveillants déjà présents sur votre réseau et auxquels il faut remédier.
Selon de récentes recherches, 94 % des personnes interrogées s’appuient sur un pare-feu réseau traditionnel pour faire face aux menaces liées à l’IoT. Pourtant, bon nombre de ces menaces pourraient provenir de votre propre réseau par l’intermédiaire d’appareils déjà compromis ou d’interfaces web qui ne sont pas entièrement sécurisées par un simple pare-feu réseau. Et compte tenu du pourcentage de personnes qui ignorent où se trouvent ces appareils, il est peu probable que le pare-feu bloque les accès en fonction de l’adresse IP de destination. Nous savons par ailleurs que le blocage par adresse IP source n’est pas une tactique très efficace, étant donné la facilité avec laquelle les attaquants modifient et répartissent leurs attaques.
Profitez donc d’un WAF pour protéger les interfaces d’administration ainsi que les applications destinées aux utilisateurs, afin de bloquer les tentatives d’exploitation de vulnérabilités web courantes dans des interfaces qui pourraient également offrir aux attaquants un moyen facile de compromettre les systèmes. Qu’il s’agisse d’une vulnérabilité permettant d’installer un logiciel malveillant ou simplement d’accéder à la ligne de commande, les attaques web visant l’interface d’administration constituent peut-être le moyen le plus rapide d’enrôler des appareils dans l’armée grandissante des thingbots.
De plus, il est peu probable qu’il détecte les tentatives d’enrôlement qui pourraient exploiter des protocoles IoT tels que MQTT ou CoAP, pour lesquels une inspection de la charge utile peut être nécessaire. Si la majorité des attaques actuelles exploitent des protocoles traditionnellement utilisés pour administrer les appareils (comme Telnet et SSH), la menace d’attaques directes contre les appareils via MQTT est déjà reconnue. Ainsi, l’OWASP a déjà lancé un projet visant à sécuriser l’IoT, de la même manière qu’elle œuvre en faveur de la sécurité du Web. Vous pouvez envisager d’utiliser une passerelle IoT pour protéger les appareils contre l’exploitation des protocoles natifs susceptible d’entraîner leur compromission.
En résumé, tenez compte des recommandations suivantes pour sécuriser vos appareils IoT :
- Modifier les mots de passe par défaut (prévention)
- Sécuriser l’accès Telnet / SSH (prévention)
- Sécuriser les interfaces web (utiliser un WAF) (prévention)
- Investissez dans une passerelle IoT (prévention)
- Surveillez tout trafic inhabituel au sein du réseau (détection)
- Surveiller l’apparition de nouvelles sources de trafic sortant (détection)
Les attaques contre les appareils IoT semblent désormais inévitables. Les innombrables appareils de ce type déjà connectés à des réseaux (et accessibles via Internet) constituent tout simplement une cible trop tentante pour que les attaquants puissent l’ignorer, compte tenu de leur manque notoire de sécurité. Il est important d’empêcher ceux qui se trouvent sur votre réseau de contribuer au problème, ce qui implique de détecter et de prévenir les attaques qui précèdent L’ATTAQUE.
Parce qu’il serait assez embarrassant qu’un jour, vos propres appareils lancent une attaque DDoS contre vous.
SANS propose également une excellente ressource sur la détection des attaques visant l’IoT qui mérite vraiment d’être lue.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.